GitHub сообщает, что хакеры клонировали сертификаты подписи кода во взломанном репозитории
GitHub заявил, что неизвестные злоумышленники получили несанкционированный доступ к некоторым репозиториям кода и украли сертификаты подписи кода для двух настольных приложений: Desktop и Atom.
Сертификаты подписи кода ставят криптографическую печать на код, чтобы убедиться, что он был разработан указанной организацией, в данном случае GitHub. В случае расшифровки сертификаты могут позволить злоумышленнику подписывать неофициальные версии приложений, которые были злонамеренно изменены, и выдавать их за законные обновления с GitHub. Текущие версии Desktop и Atom не подвержены краже учетных данных.
— официальное сообщение от GitHub.
Отзыв, который вступит в силу в четверг, приведет к тому, что некоторые версии приложений перестанут работать.
При атаке были затронуты GitHub Desktop для Mac со следующими версиями:
Атом:
Ни одна версия приложения для Windows не была затронута.
4 января GitHub опубликовал новую версию настольного приложения, подписанную новыми сертификатами, которые не были подделаны злоумышленником. Пользователи Desktop должны обновиться до новой версии.
Срок действия одного скомпрометированного сертификата истек 4 января, срок действия другого истекает в четверг. Отзыв этих сертификатов обеспечивает защиту, если до истечения срока их действия они использовались для подписи вредоносных обновлений. Без отзыва поддельные приложения прошли бы проверку подписи. Отзыв приводит к тому, что весь код не проходит проверку подписи, независимо от того, когда он был подписан.
Срок действия третьего затронутого сертификата, Apple Developer ID, имеет срок подлинности до 2027 года. GitHub также отзовет этот сертификат в четверг.
6 декабря GitHub сообщил, что злоумышленник использовал скомпрометированный токен личного доступа (PAT) для клонирования репозиториев для Desktop, Atom и других устаревших организаций, принадлежащих GitHub. GitHub отозвал PAT через день после обнаружения нарушения. Ни один из клонированных репозиториев не содержал данных о клиентах. В бюллетене не объяснялось, как был скомпрометирован PAT.
В репозитории были включены несколько зашифрованных сертификатов подписи кода, которые GitHub использует для подписи выпусков приложений Desktop и Atom. Клиенты не имеют прямого доступа. Нет никаких доказательств того, что злоумышленник мог расшифровать или использовать какие-либо сертификаты.
Сертификаты подписи кода ставят криптографическую печать на код, чтобы убедиться, что он был разработан указанной организацией, в данном случае GitHub. В случае расшифровки сертификаты могут позволить злоумышленнику подписывать неофициальные версии приложений, которые были злонамеренно изменены, и выдавать их за законные обновления с GitHub. Текущие версии Desktop и Atom не подвержены краже учетных данных.
Был украден набор зашифрованных сертификатов подписи кода; однако сертификаты были защищены паролем, и у нас нет доказательств их злонамеренного использования. В качестве превентивной меры мы отзовем открытые сертификаты, используемые для приложений GitHub Desktop и Atom.
Мы исследовали содержимое скомпрометированных репозиториев и не обнаружили никакого влияния на GitHub.com или какие-либо другие наши предложения, кроме конкретных сертификатов, указанных выше. В код этих репозиториев не вносились несанкционированные изменения.
Мы исследовали содержимое скомпрометированных репозиториев и не обнаружили никакого влияния на GitHub.com или какие-либо другие наши предложения, кроме конкретных сертификатов, указанных выше. В код этих репозиториев не вносились несанкционированные изменения.
— официальное сообщение от GitHub.
Отзыв, который вступит в силу в четверг, приведет к тому, что некоторые версии приложений перестанут работать.
При атаке были затронуты GitHub Desktop для Mac со следующими версиями:
- 3.1.2
- 3.1.1
- 3.1.0
- 3.0.8
- 3.0.7
- 3.0.6
- 3.0.5
- 3.0.4
- 3.0.3
- 3.0.2
Атом:
- 1.63.1
- 1.63.0
Ни одна версия приложения для Windows не была затронута.
4 января GitHub опубликовал новую версию настольного приложения, подписанную новыми сертификатами, которые не были подделаны злоумышленником. Пользователи Desktop должны обновиться до новой версии.
Срок действия одного скомпрометированного сертификата истек 4 января, срок действия другого истекает в четверг. Отзыв этих сертификатов обеспечивает защиту, если до истечения срока их действия они использовались для подписи вредоносных обновлений. Без отзыва поддельные приложения прошли бы проверку подписи. Отзыв приводит к тому, что весь код не проходит проверку подписи, независимо от того, когда он был подписан.
Срок действия третьего затронутого сертификата, Apple Developer ID, имеет срок подлинности до 2027 года. GitHub также отзовет этот сертификат в четверг.
6 декабря GitHub сообщил, что злоумышленник использовал скомпрометированный токен личного доступа (PAT) для клонирования репозиториев для Desktop, Atom и других устаревших организаций, принадлежащих GitHub. GitHub отозвал PAT через день после обнаружения нарушения. Ни один из клонированных репозиториев не содержал данных о клиентах. В бюллетене не объяснялось, как был скомпрометирован PAT.
В репозитории были включены несколько зашифрованных сертификатов подписи кода, которые GitHub использует для подписи выпусков приложений Desktop и Atom. Клиенты не имеют прямого доступа. Нет никаких доказательств того, что злоумышленник мог расшифровать или использовать какие-либо сертификаты.
Наши новостные каналы
Подписывайтесь и будьте в курсе свежих новостей и важнейших событиях дня.
Рекомендуем для вас
3700-летний вирус, спрятанный в средневековых книгах, только что убил 500 тысяч животных
Сколько еще патогенов дремлет в библиотечных хранилищах Европы и России, точно не скажет ни один ученый...
«Этого не должно происходить»: что ученые нашли в облаках Венеры
Там возможны абсолютно другие, просто невероятные формы жизни. И эксперименты это доказали...
Молилась и убивала: какой диагноз ставят Салтычихе психиатры и психологи?
Ученые говорят: феномен жестокости самой страшной помещицы России разгадан, но......
Поделили Москву на «зоны влияния»: генетики рассказали, как живут крысиные «народы» столицы
Почему московские грызуны оказались «неуязвимыми мутантами» и зачем им реки для жизни?...
Супервспышка-1947: тогда Земля избежала триллиона бомб. Но успокоилось ли Солнце?
Астрофизики говорят, что нам очень повезло со звездой. Но шансы на глобальную катастрофу все-таки есть...
Карта 1587 года и Ноев ковчег: почему место совпало с раскопками на Арарате?
Длина «судна», кстати, тоже совпала, и это не может не настораживать...
«Выстрел» прямо в Землю: астрономы обнаружили черную дыру, выбрасывающую струю в сторону нашей планеты
Ученые рассказали, как это поможет разгадать важную космическую тайну...
Камчатка 1000 лет назад: археологи заглянули в исчезнувший мир из космоса
Предков этих людей изгнало мощное извержение вулкана, но через столетия они вернулись в родные земли...
Жизнь за пределами Земли: что рассказала ученым межзвездная комета 3I/ATLAS?
Объект настолько древний, что его возраст крайне сложно представить. И это не единственная загадка пришельца из глубокого космоса...
Нашли тайную комнату в гробнице Тутанхамона: почему там может быть Нефертити?
Если гипотеза подтвердится, это будет крупнейшее археологическое открытие современной эпохи...
Астрономы поймали сигнал из космоса: пришельцы или помеха?
И почему главная проблема в том, что мы мастерски сами себе мешаем за пределами Земли?...
Черная смерть — двигатель прогресса: как эпидемия чумы в корне поменяла ход истории в Европе
Неожиданно: книгопечатание, отмена крепостного права, раскол западного христианства — это лишь немногие последствия пандемии...
928 разбросанных костей в Гёбекли-Тепе: спустя 30 лет раскопок тайна древнейшего храма наконец-то раскрыта
Однако археологи признаются: от открытия им проще не стало. Напротив, все еще больше запуталось...
Тихий океан стал вести странно: молодая вода быстро стареет, а старая, наоборот, молодеет. В чем причина?
Особенно страдает северная часть океана. Но и есть хорошая новость...
Не хуже Тутанхамона: почему сокровища забытых цариц из Ассирии поразили ученых?
Особенно загадочной оказалось гробница II, причем ее тайна до конца не раскрыта и по сей день...
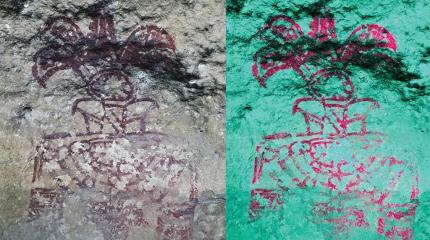
Таинственные пещерные иероглифы в Мексике раскрывают давно потерянную письменность
Оказалось, что разгадки лучше всего искать не в городах, а на склонах гор в глуши...