«Дырявые» спутники: в программах NASA нашли лазейку для хакеров
Программа NASA, с помощью которой управляют космическими аппаратами, передают команды научным приборам и получают телеметрию, оказалась «дырявой». Через лазейку хакеры могли полноценно управлять спутниками на орбите. Нет, сами аппараты в космосе были исправны, проблема заключалась в ПО Американского космического агентства. Насколько далеко могла бы зайти такая атака и почему уязвимость получила критическую оценку?
Специалисты компании Cycode нашли уязвимость в веб-интерфейсе AIT-GUI — это часть инструмента AMMOS от NASA и Лаборатории реактивного движения (JPL). По сути, это «панель управления», через которую инженеры на Земле общаются с космической техникой. Эксперты говорят, что обнаруженная «дыра» могла повлиять не только на компьютер оператора, но и на работу самих аппаратов в космосе.
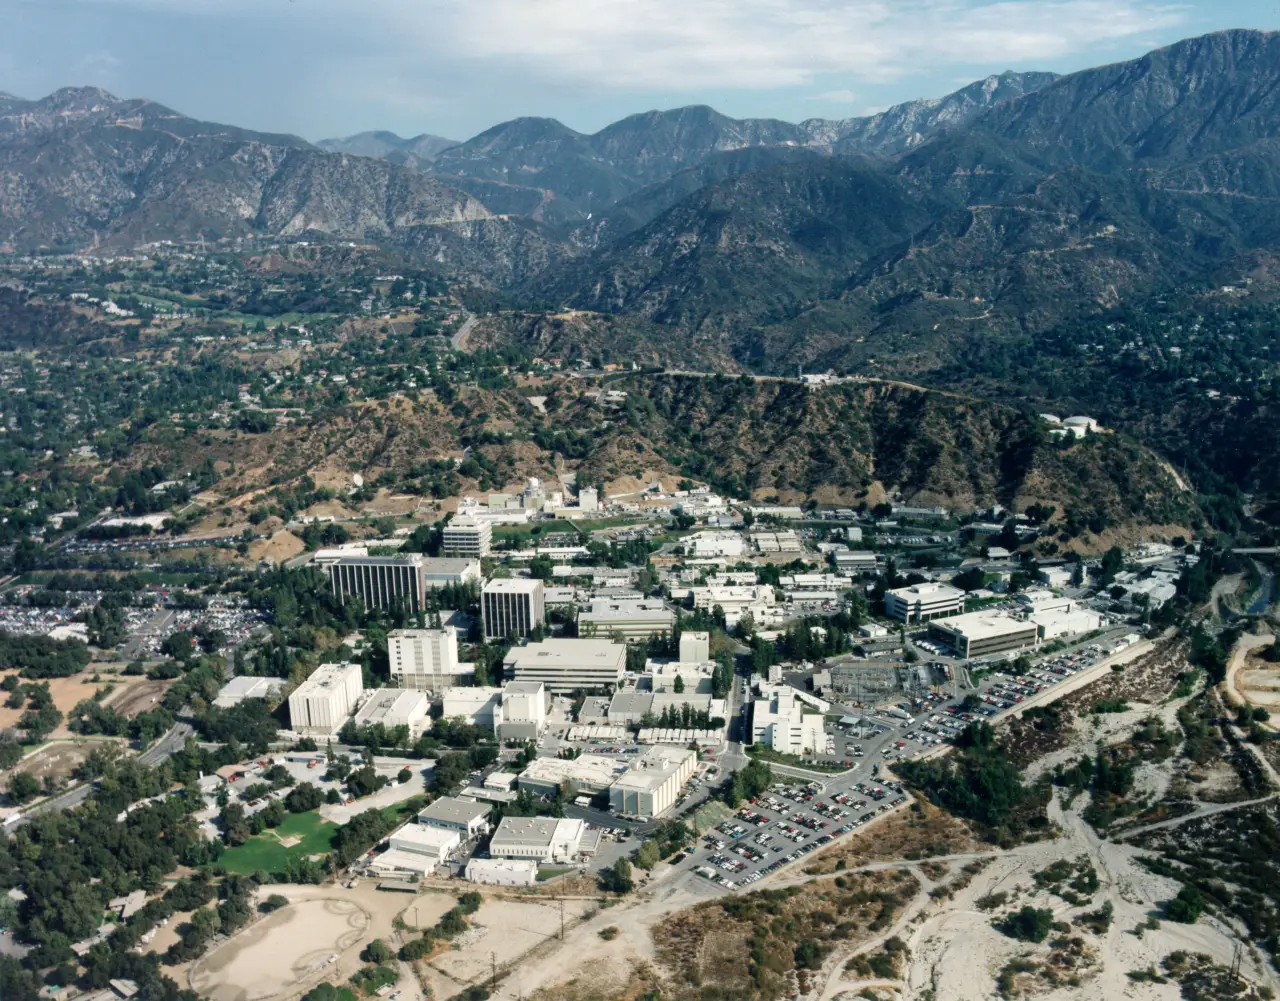
Комплекс зданий JPL, Пасадена, Калифорния
Уязвимость получила код GHSA-p9r8-2q67-fp86 и оценку 9,4 из 10 по CVSS, шкале, которая используется для определения серьезности уязвимостей в компьютерном программном обеспечении. Уровень ошибки был настолько высок, что при определенных условиях злоумышленники могли бы получить практически полный контроль над спутниками.
Конечно, речь не идет о том, что уязвимость давала любому желающему «пульт» от спутника прямо через интернет. Исследователи подчеркивают: опасность зависела от того, как именно настроена система. Чтобы реально повлиять на космический аппарат, AIT-GUI должен был быть подключен к нужной командной инфраструктуре.
Опять же защитить систему могли обычные меры: и сетевые (вроде фаерволов), и организационные (контроль доступа, регламенты). То есть риск был серьезным, но не универсальным. Все упиралось в конкретную конфигурацию и уровень защиты.
Суть проблемы в том, что в некоторых конфигурациях AIT-GUI вообще не спрашивал, кто перед ним. То есть никакой проверки личности вообще не было. Даже для самого обычного гражданского сайта это уже тревожный звоночек. А для системы, через которую управляют космической техникой, такой пробел особенно опасен: любой, кто получил доступ к интерфейсу, мог действовать от имени оператора.
Дыр обнаружилось несколько. Во-первых, система не делила пользователей по уровням доступа. Если бы кто-то пробрался внутрь ее интерфейса, он мог делать там почти все без ограничений.
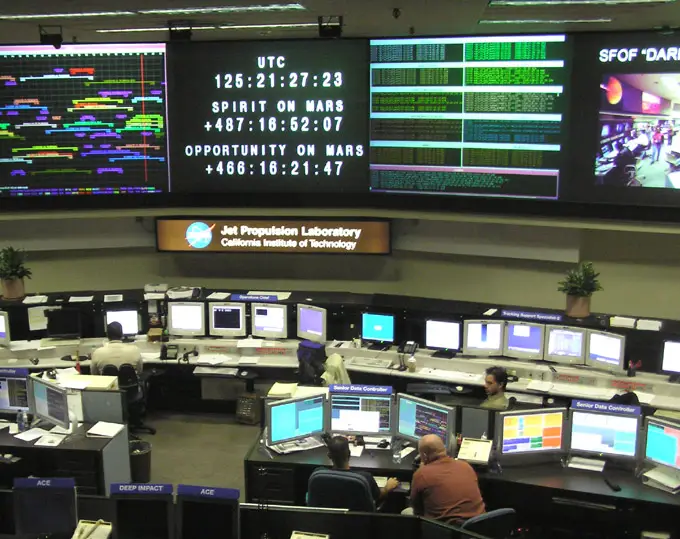
Зал управления в JPL
Во-вторых, полностью отсутствовала защита от CSRF-атак. Так называется хитрое проникновение, когда хакер хитростью вынуждает браузер пользователя отослать нужный ему запрос по нужному адресу, будто это сам пользователь его инициировал. Для инструмента, управляющего космической техникой, это очень рискованная прореха.
Также в AIT-GUI имелась еще одна рискованная настройка: сервер работал сразу со всеми сетевыми интерфейсами. То есть потенциальное проникновение могло произойти не через один какой-то канал, а практически из любого места.
Хуже всего то, что в ряде сценариев взламывать сервер вообще не требовалось. При этом, как говорят эксперты, уязвимость приобретала наиболее серьезный характер. То есть оператор мог открыть вроде безопасную страницу в интернете, и тут же с его браузера шел запрос к локальному AIT-GUI, который управлял космической техникой. Иначе говоря, сервер вовсе не обязательно было ломать. Атака могла идти через пользователя, а система из-за отсутствия защиты от CSRF принимала запрос как легитимный.
В самых рискованных конфигурациях последствия выходили далеко за пределы веб-интерфейса. Если AIT-GUI был подключен к командной инфраструктуре, через него можно было слать произвольные команды прямо на оборудование или космический аппарат.
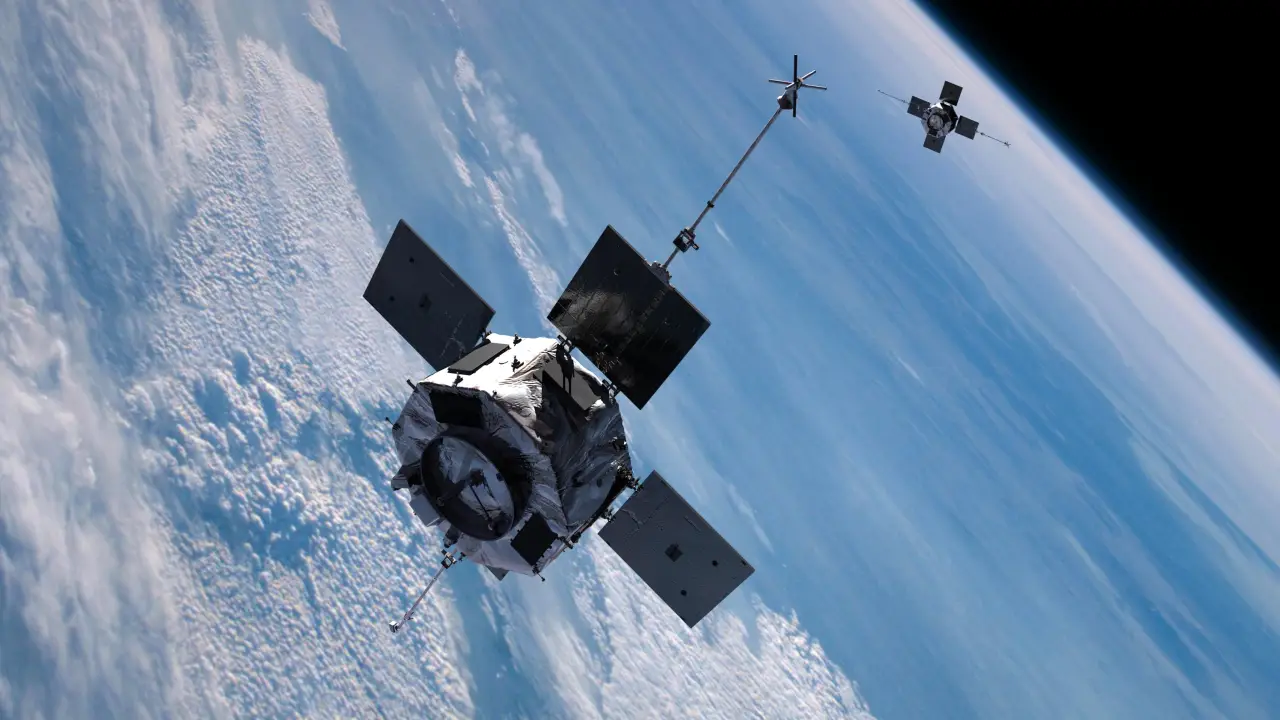
Один из американских научных спутников
Плюс на самом сервере злоумышленник мог запускать скрипты и команды: то есть получать контроль над машиной, где стоял уязвимый компонент. Дальше масштаб зависел от того, к какой инфраструктуре эта машина была подключена.
К счастью, в данный момент разработчики NASA закрыли лазейку, но это вовсе не значит, что спутники полностью защищены. В 2026 году в AIT уже обнаруживали другие критические уязвимости. Например, в ядре программы нашли ошибку, которая позволяла обходить ограничения файловой системы и удаленно дописывать данные в произвольные файлы. Баг оценили в 9,1 балла CVSS.
Кроме того, были проблемы с библиотекой, которая защищает связь между Землей и космическими аппаратами. Там ошибка заключалась в том, что программа брала настройки (например, имя пользователя) и буквально подставляла их в команду, не проверяя на «вредные» символы. Если хакер мог подменить эти настройки, он получал полный контроль над системой. Эту дыру три года не замечали. И не видели бы дальше, если бы ИИ ее не нашел.
Скорее всего, в ПО NASA для управления спутниками есть и другие дыры. Просто их пока не нашли.
Опасность 9,4 из 10
Специалисты компании Cycode нашли уязвимость в веб-интерфейсе AIT-GUI — это часть инструмента AMMOS от NASA и Лаборатории реактивного движения (JPL). По сути, это «панель управления», через которую инженеры на Земле общаются с космической техникой. Эксперты говорят, что обнаруженная «дыра» могла повлиять не только на компьютер оператора, но и на работу самих аппаратов в космосе.
Комплекс зданий JPL, Пасадена, Калифорния
Уязвимость получила код GHSA-p9r8-2q67-fp86 и оценку 9,4 из 10 по CVSS, шкале, которая используется для определения серьезности уязвимостей в компьютерном программном обеспечении. Уровень ошибки был настолько высок, что при определенных условиях злоумышленники могли бы получить практически полный контроль над спутниками.
Конечно, речь не идет о том, что уязвимость давала любому желающему «пульт» от спутника прямо через интернет. Исследователи подчеркивают: опасность зависела от того, как именно настроена система. Чтобы реально повлиять на космический аппарат, AIT-GUI должен был быть подключен к нужной командной инфраструктуре.
Опять же защитить систему могли обычные меры: и сетевые (вроде фаерволов), и организационные (контроль доступа, регламенты). То есть риск был серьезным, но не универсальным. Все упиралось в конкретную конфигурацию и уровень защиты.
Решето в космос
Суть проблемы в том, что в некоторых конфигурациях AIT-GUI вообще не спрашивал, кто перед ним. То есть никакой проверки личности вообще не было. Даже для самого обычного гражданского сайта это уже тревожный звоночек. А для системы, через которую управляют космической техникой, такой пробел особенно опасен: любой, кто получил доступ к интерфейсу, мог действовать от имени оператора.
Дыр обнаружилось несколько. Во-первых, система не делила пользователей по уровням доступа. Если бы кто-то пробрался внутрь ее интерфейса, он мог делать там почти все без ограничений.
Зал управления в JPL
Во-вторых, полностью отсутствовала защита от CSRF-атак. Так называется хитрое проникновение, когда хакер хитростью вынуждает браузер пользователя отослать нужный ему запрос по нужному адресу, будто это сам пользователь его инициировал. Для инструмента, управляющего космической техникой, это очень рискованная прореха.
Также в AIT-GUI имелась еще одна рискованная настройка: сервер работал сразу со всеми сетевыми интерфейсами. То есть потенциальное проникновение могло произойти не через один какой-то канал, а практически из любого места.
Хуже всего то, что в ряде сценариев взламывать сервер вообще не требовалось. При этом, как говорят эксперты, уязвимость приобретала наиболее серьезный характер. То есть оператор мог открыть вроде безопасную страницу в интернете, и тут же с его браузера шел запрос к локальному AIT-GUI, который управлял космической техникой. Иначе говоря, сервер вовсе не обязательно было ломать. Атака могла идти через пользователя, а система из-за отсутствия защиты от CSRF принимала запрос как легитимный.
Лазейки закрыли, но это не точно
В самых рискованных конфигурациях последствия выходили далеко за пределы веб-интерфейса. Если AIT-GUI был подключен к командной инфраструктуре, через него можно было слать произвольные команды прямо на оборудование или космический аппарат.
Один из американских научных спутников
Плюс на самом сервере злоумышленник мог запускать скрипты и команды: то есть получать контроль над машиной, где стоял уязвимый компонент. Дальше масштаб зависел от того, к какой инфраструктуре эта машина была подключена.
К счастью, в данный момент разработчики NASA закрыли лазейку, но это вовсе не значит, что спутники полностью защищены. В 2026 году в AIT уже обнаруживали другие критические уязвимости. Например, в ядре программы нашли ошибку, которая позволяла обходить ограничения файловой системы и удаленно дописывать данные в произвольные файлы. Баг оценили в 9,1 балла CVSS.
Кроме того, были проблемы с библиотекой, которая защищает связь между Землей и космическими аппаратами. Там ошибка заключалась в том, что программа брала настройки (например, имя пользователя) и буквально подставляла их в команду, не проверяя на «вредные» символы. Если хакер мог подменить эти настройки, он получал полный контроль над системой. Эту дыру три года не замечали. И не видели бы дальше, если бы ИИ ее не нашел.
Скорее всего, в ПО NASA для управления спутниками есть и другие дыры. Просто их пока не нашли.
Наши новостные каналы
Подписывайтесь и будьте в курсе свежих новостей и важнейших событиях дня.
Рекомендуем для вас
Возможно, целлофановые пчелы — спасение человечества: они миллионы лет делают то, что нужно нам как воздух
Поразительно, но удивительный продукт ученые нашли почти полвека назад, но почему-то до последнего времени не обращали на него внимания...
Тайна скифской ДНК: что поразило российских ученых, когда они заглянули в геном легендарных кочевников древности
Оказалось, что 2500 лет подряд историки ошибались в происхождении этого народа. Теории и учебники придется серьезно переписать...
Новый рецепт апокалипсиса: даже небольшая ядерная боеголовка на орбите гарантировано выведет из игры 99% аппаратов за считаные дни
Однако самое опасное, по словам ученых, начнется позже. Почему космос будет фактически закрыт?...
Ненужный рай: 1500-километровое путешествие показало, почему древние люди обходили стороной Зеленую Аравию
Выяснилось, что питьевая вода еще не делает местность пригодной для жилья. Племенам из древности требовалось еще кое-что необходимое...
Назад в будущее: в России вернут проводное радио. Зачем? Почему спорят эксперты?
В технологию уже вложено более миллиарда рублей, а МЧС называет проводное радио лучшим способом оповещения на сегодня...
Древние майя настолько любили красный цвет, что в итоге эта страсть, возможно, стала одной из причин гибели цивилизации
Ученые нашли доказательства, как яркая краска способствовала краху великой империи...
Авиация в США наконец-то уходит… с дискет: почему так поздно и как с этим обстоят дела в России?
Американцы потратили на выход из 90-х чудовищные суммы, но далеко не факт, что все заработает в срок и как надо...
Настоящий Ковчег Завета, возможно, спрятан в Эфиопии: почему его может видеть только один человек?
Этой истории 3000 лет, но она до сих пор далека от своего завершения...
Загадочный астероид неожиданно ускорился: у астрофизиков заканчиваются объяснения и гипотезы
Пожалуй, это самый интересный космический детектив за последнее время, и пока он далек до финала...
Наша Вселенная скреплена невидимым галактическим клеем: и без него нас бы не было
По словам ученых, «склеивание» произошло уже в первые секунды существования мироздания...
Парадокс Древнего Перу: жили мирно, но при этом приносили массовые и жестокие человеческие жертвы. Почему?
Ученый рассказал, какую роль в истории сыграл Эль-Ниньо и почему ритуальные убийства совершали «без гнева и конфликта»...
Усиленно боролись за чистоту, но просчитались: как роковая ошибка властей поставила под угрозу целый средневековый город
Норвежский Тронхейм был самым чистым в Европе, однако руководству города этого показалось мало. Хотели как лучше, а получилось как всегда...
В России создана революционная упаковка: молоко будет свежим целый месяц
Разбираемся: не испортился ли вкус продукта и когда ожидать чудо-пачки в продаже...
Выход на новый уровень: почему Россия возрождает проводное радио, а Китай давно прокачал этот вид связи
У старой технологии обнаружился огромный потенциал, который поможет миллионам людей...