
«Мокрые бандиты» атаковали сотни супермаркетов по всей Европе: хакеры уже дважды устраивают пищевой коллапс в западных странах
В ночь на понедельник 2 ноября 2026 года «мокрые бандиты» из киберпространства атаковали супермаркеты в Ирландии, Швеции, Бельгии, Люксембурге, Нидерландах и Эстонии. Холодильники и морозильные камеры в десятках магазинов начали гнать тепло, в некоторых температура поднялась до +50 °C, и охлажденные продукты пришлось выбросить. Меньше месяца назад похожий удар пришелся по Франции, так что хакеры устраивают пищевой коллапс уже второй раз. Кто управляет чужими морозилками на расстоянии и почему остановить такой взлом крайне сложно?
Первыми тревогу подняли в Стокгольме. В магазине ICA Baronen повесили объявление: все морозильные камеры вышли из строя из-за кибератаки.
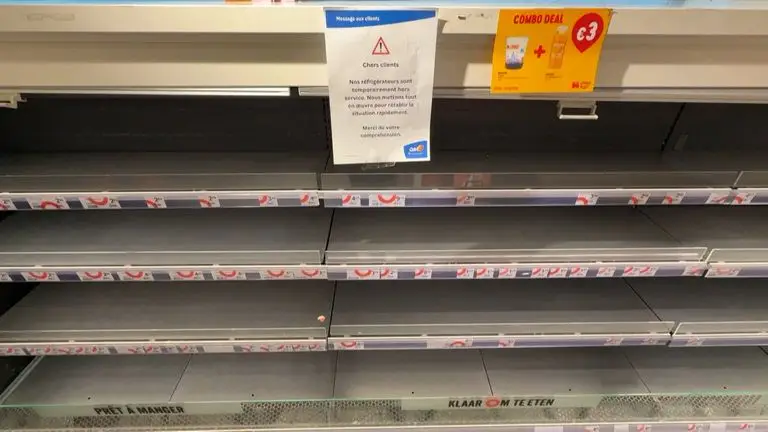
Такая ситуация была в сотнях супермаркетах по всей Европе
Энгла Ингвалл, менеджер по продажам во франчайзинговом магазине ICA, рассказала, что нападение началось в два часа ночи по местному времени. Персонал заметил беду только в половине шестого утра. «Произошла кибератака, и температура во всех наших морозильных камерах поднялась до 50 °C. Все уничтожено», — описала она.
Менеджер другого шведского магазина добавил, что сотрудники не могли вернуть нужный режим: в камеры продолжал дуть горячий воздух. Сеть Co-op сообщила газете Aftonbladet, что от похожих инцидентов пострадали шесть ее точек. На дополнительный запрос журналистов ретейлер сразу не ответил. Как злоумышленники превратили морозилки в печки, станет ясно чуть ниже.
В Ирландии удар пришелся по SuperValu, третьей по величине сети супермаркетов в стране. Компания сообщила о киберинциденте в 13 из 223 магазинов. Сбой затронул холодильные системы одной конкретной модели, и вся охлажденная и замороженная продукция ушла с полок на свалку.
Сильнее всего досталось Бельгии. Агентство Belga сообщило о десятках пострадавших магазинов Ahold Delhaize в Бельгии и Люксембурге. Carrefour насчитал проблемы в 15 из 700 своих бельгийских магазинов, Colruyt Group сообщила о поврежденных системах в пяти точках Spar. IKEA подтвердила проблему в одном магазине и не исключила, что она всплывет и в других. Бельгийская прокуратура уже открыла уголовное дело.
Нидерланды тоже не остались в стороне. Датская инжиниринговая компания Danfoss заявила, что хакеры добрались до 17 торговых точек в стране. Об этом рассказал новостной сайт Nos. В Эстонии пострадала сеть, название которой не раскрыли. Поставщик оборудования Kitman Coldtech рассказал телерадиокомпании ERR, что там морозилки тоже выставили на +50 °C.
Глава шведского национального центра кибербезопасности Джон Биллоу объяснил, что сделали злоумышленники. Они перевели испарители установок в режим размораживания. Оборудование работало исправно, но выполняло чужую команду, поэтому вместо холода в камеры шло тепло.

Бельгийский магазин извиняется перед клиентами
В Бельгии с последствиями столкнулся Люк де Лаэт, владелец сети мясных лавок De Laet & Van Haver. В 3:30 ночи его разбудил звонок сотрудника. Когда он приехал в магазин в Хоуве, к югу от Антверпена, термометр в холодильниках показывал 18 °C, а мясо примерно на 15 000 евро уже испортилось. «Это очень страшно. Они взламывают систему, которая регистрирует температуру, и могут программировать ее на расстоянии», — сказал он.
Холодильники подключили к интернету ради экономии. Раньше такую технику настраивали вручную, а теперь владельцы следят за температурой удаленно и не платят техникам за обходы. Однако контроллеры, в основном старые модели Danfoss и Copeland, оказались в сети без нормальных файрволов и VPN. Почему эти дыры до сих пор не закрыли, расскажем в конце.
Европейская волна случилась меньше чем через месяц после похожей атаки во Франции. Там под удар попали сотни супермаркетов. По одним оценкам, нагрели около 700 магазинов. Отдельные холодильники разогрелись до 50 °C, и в некоторых местах начались пожары.
Les Mousquetaires, владелец сети Intermarche, сообщила о примерно 150 пострадавших магазинах. Компании пришлось утилизировать все продукты в них, без попыток спасти хоть часть товара.
Monoprix тогда рассказала, что примерно в 5% из ее 490 французских магазинов отключили часть систем из-за «проблем с безопасностью» в сети. Также поступила и Ahold Delhaize. Через три недели компания, которая успела подстраховаться во Франции, снова оказалась среди пострадавших, уже в Бельгии и Люксембурге.
Ни одна хакерская группировка пока не призналась в атаках, и власти не называют подозреваемых. Том Хегель из компании SentinelOne напоминает, что такие взломы обычно преследуют одну из трех целей: вымогательство, политику или задачи на уровне государства. Хакеры не выдвинули ни одного финансового требования, поэтому исследователь видит в атаках саботаж.

В Швеции тоже все печально
По словам Хегеля, розница уязвима из-за огромного количества техники в сети: контроллеров холодильников, систем управления зданиями, панелей доступа и касс. «Маржа в продуктовых магазинах невелика, а товары портятся в течение нескольких часов, поэтому любой сбой быстро сказывается на бизнесе и на репутации», — пояснил он.
В Еврокомиссии назвали волну атак «целенаправленной попыткой подорвать продовольственную безопасность и доверие граждан» и напомнили, как важна кибербезопасность для всего блока. Еврокомиссар по продовольствию заявил, что цепочки поставок должны уметь противостоять таким угрозам. Региональные власти связывают инциденты с гибридными атаками, которые, по их мнению, распространяются из зон конфликтов после вторжения России на Украину в 2022 году. Москва неоднократно отрицала причастность к диверсиям и гибридным операциям.
С декабря 2027 года в ЕС заработает закон о киберустойчивости. Он обяжет производителей выпускать обновления безопасности на протяжении всего срока службы оборудования.

Руководство Danfoss технично сняло с себя всю ответственность
Danfoss заранее объявила для старых контроллеров «жесткий конец поддержки». Если технику официально признать устаревшей, закон уже не обязывает производителя исправлять ее уязвимости.
Пока юристы разбираются с формулировками, бельгийские техники с часу ночи ездят по магазинам и вручную перенастраивают холодильники, потому что удаленно систему уже не исправить. Сколько тысяч таких контроллеров по всей Европе еще подключены к сети и ждут следующей ночной команды, не знает никто. Словом, будет весело.
Утро в раскаленном магазине
Первыми тревогу подняли в Стокгольме. В магазине ICA Baronen повесили объявление: все морозильные камеры вышли из строя из-за кибератаки.
Такая ситуация была в сотнях супермаркетах по всей Европе
Энгла Ингвалл, менеджер по продажам во франчайзинговом магазине ICA, рассказала, что нападение началось в два часа ночи по местному времени. Персонал заметил беду только в половине шестого утра. «Произошла кибератака, и температура во всех наших морозильных камерах поднялась до 50 °C. Все уничтожено», — описала она.
Менеджер другого шведского магазина добавил, что сотрудники не могли вернуть нужный режим: в камеры продолжал дуть горячий воздух. Сеть Co-op сообщила газете Aftonbladet, что от похожих инцидентов пострадали шесть ее точек. На дополнительный запрос журналистов ретейлер сразу не ответил. Как злоумышленники превратили морозилки в печки, станет ясно чуть ниже.
Шесть стран за одну ночь
В Ирландии удар пришелся по SuperValu, третьей по величине сети супермаркетов в стране. Компания сообщила о киберинциденте в 13 из 223 магазинов. Сбой затронул холодильные системы одной конкретной модели, и вся охлажденная и замороженная продукция ушла с полок на свалку.
Сильнее всего досталось Бельгии. Агентство Belga сообщило о десятках пострадавших магазинов Ahold Delhaize в Бельгии и Люксембурге. Carrefour насчитал проблемы в 15 из 700 своих бельгийских магазинов, Colruyt Group сообщила о поврежденных системах в пяти точках Spar. IKEA подтвердила проблему в одном магазине и не исключила, что она всплывет и в других. Бельгийская прокуратура уже открыла уголовное дело.
Нидерланды тоже не остались в стороне. Датская инжиниринговая компания Danfoss заявила, что хакеры добрались до 17 торговых точек в стране. Об этом рассказал новостной сайт Nos. В Эстонии пострадала сеть, название которой не раскрыли. Поставщик оборудования Kitman Coldtech рассказал телерадиокомпании ERR, что там морозилки тоже выставили на +50 °C.
Как холодильники стал уязвимыми
Глава шведского национального центра кибербезопасности Джон Биллоу объяснил, что сделали злоумышленники. Они перевели испарители установок в режим размораживания. Оборудование работало исправно, но выполняло чужую команду, поэтому вместо холода в камеры шло тепло.
Бельгийский магазин извиняется перед клиентами
В Бельгии с последствиями столкнулся Люк де Лаэт, владелец сети мясных лавок De Laet & Van Haver. В 3:30 ночи его разбудил звонок сотрудника. Когда он приехал в магазин в Хоуве, к югу от Антверпена, термометр в холодильниках показывал 18 °C, а мясо примерно на 15 000 евро уже испортилось. «Это очень страшно. Они взламывают систему, которая регистрирует температуру, и могут программировать ее на расстоянии», — сказал он.
Холодильники подключили к интернету ради экономии. Раньше такую технику настраивали вручную, а теперь владельцы следят за температурой удаленно и не платят техникам за обходы. Однако контроллеры, в основном старые модели Danfoss и Copeland, оказались в сети без нормальных файрволов и VPN. Почему эти дыры до сих пор не закрыли, расскажем в конце.
Французская репетиция
Европейская волна случилась меньше чем через месяц после похожей атаки во Франции. Там под удар попали сотни супермаркетов. По одним оценкам, нагрели около 700 магазинов. Отдельные холодильники разогрелись до 50 °C, и в некоторых местах начались пожары.
Les Mousquetaires, владелец сети Intermarche, сообщила о примерно 150 пострадавших магазинах. Компании пришлось утилизировать все продукты в них, без попыток спасти хоть часть товара.
Monoprix тогда рассказала, что примерно в 5% из ее 490 французских магазинов отключили часть систем из-за «проблем с безопасностью» в сети. Также поступила и Ahold Delhaize. Через три недели компания, которая успела подстраховаться во Франции, снова оказалась среди пострадавших, уже в Бельгии и Люксембурге.
Кто за этим стоит
Ни одна хакерская группировка пока не призналась в атаках, и власти не называют подозреваемых. Том Хегель из компании SentinelOne напоминает, что такие взломы обычно преследуют одну из трех целей: вымогательство, политику или задачи на уровне государства. Хакеры не выдвинули ни одного финансового требования, поэтому исследователь видит в атаках саботаж.
В Швеции тоже все печально
По словам Хегеля, розница уязвима из-за огромного количества техники в сети: контроллеров холодильников, систем управления зданиями, панелей доступа и касс. «Маржа в продуктовых магазинах невелика, а товары портятся в течение нескольких часов, поэтому любой сбой быстро сказывается на бизнесе и на репутации», — пояснил он.
В Еврокомиссии назвали волну атак «целенаправленной попыткой подорвать продовольственную безопасность и доверие граждан» и напомнили, как важна кибербезопасность для всего блока. Еврокомиссар по продовольствию заявил, что цепочки поставок должны уметь противостоять таким угрозам. Региональные власти связывают инциденты с гибридными атаками, которые, по их мнению, распространяются из зон конфликтов после вторжения России на Украину в 2022 году. Москва неоднократно отрицала причастность к диверсиям и гибридным операциям.
Почему дыры не закрывают
С декабря 2027 года в ЕС заработает закон о киберустойчивости. Он обяжет производителей выпускать обновления безопасности на протяжении всего срока службы оборудования.
Руководство Danfoss технично сняло с себя всю ответственность
Danfoss заранее объявила для старых контроллеров «жесткий конец поддержки». Если технику официально признать устаревшей, закон уже не обязывает производителя исправлять ее уязвимости.
Пока юристы разбираются с формулировками, бельгийские техники с часу ночи ездят по магазинам и вручную перенастраивают холодильники, потому что удаленно систему уже не исправить. Сколько тысяч таких контроллеров по всей Европе еще подключены к сети и ждут следующей ночной команды, не знает никто. Словом, будет весело.
- Антон Рыбаков
- GPT Image 2.5, polus56.ru, sky.com
Наши новостные каналы
Подписывайтесь и будьте в курсе свежих новостей и важнейших событиях дня.
Рекомендуем для вас
Что творится с климатом: почему четыре сезона в России уходят в прошлое?
Эксперт — о зимах без снега, внезапных смерчах и солнце, которое стало злее...
Секрет шаровой молнии раскрыт? Китайские ученые провели серию крайне необычных опытов
До разгадки феномена еще далеко, но, возможно, сделаны большие шаги в нужном направлении...
Шкаф из Помпей 2000 лет хранил тайны древнеримской семьи: почему археологи не смогли до конца объяснить эти находки
Для современного человека это был очень странный набор, но для помпейцев, похоже, это являлось нормой...
1600-летняя нанотехнология удивительного римского стекла, меняющего цвет, наконец-то раскрыта
У древних мастеров не было ни микроскопов, ни знаний о наномире, но почему современные ученые смогли повторить их материал только сейчас?...
Россия была под санкциями еще в XV веке: как купцы обходили блокаду Балтики?
Российская исследовательница рассказала о соли вне закона и тайных схемах в Выборге...
Зеркальная жизнь — новая угроза для человечества: способ ее обнаружить уже имеется, но есть нюансы
Стоит ли бояться уже сейчас или поверить скептикам и пока что успокоиться?...
Бумага и кровь: почему реставраторы старинных книг оказались лучшими друзьями… Гитлера
Новое исследование открыло неизвестную страницу истории Третьего рейха...
89-летняя загадка призрачных маяков: ученые объяснили феномен, который наблюдают по всему миру
Как оказалось, оптическая аномалия скрывалась внутри мозга, и механизм ее действия достаточно прост...
Забудьте о философии и математике: 2200 лет назад эти греческие учителя зарабатывали больше всех
Новое исследование рассказывает об уникальном древнегреческом феномене, когда музыканты были на вершине общества...
Выяснилось, что ии-медики отлично лечат, но есть большое но: почему визиты к нейродоктору выходят в три раза дороже, чем у живых врачей?
Средние цифры говорят сами за себя: 97$ у доктора человека и 314$ у ИИ. При этом нейрочек иногда достигал грабительских 599$...
Горбатые киты растут гораздо быстрее в одних океанах, чем в других: что скрывается за этой аномалией?
Но, может быть, разгадка феномена проще, чем думают ученые. И она вовсе не в китах...
Синдром призрачных людей: что узнали ученые, изучив семью, которую 10 лет посещали призраки
Самое интересное: исследователи не смогли поставить точку в своей научной работе. Что им помешало?...
«Мокрые бандиты» атаковали сотни супермаркетов по всей Европе: хакеры уже дважды устраивают пищевой коллапс в западных странах
Европейские ретейлеры еще раз доказали, что «кроилово ведет к попадалову», а скупой будет платить много раз...