
Бельгийскую разведку снова взломали: хакеры целый год качали оттуда секретные данные
Бельгийская служба гражданской разведки изрядно опозорилась. Неизвестные хакеры почти годы скачивали личные данные агентов, но кибератаку вообще никто не замечал. Как так вышло, что организация, для которой секретность — это главный принцип ее работы, допустила такой провал? И кто вообще стоит за этой дерзкой операцией?
Американская компания Ivanti — известный игрок на рынке кибербезопасности. Неудивительно, что служба государственной безопасности Бельгии, как и множество других учреждений по всему миру, доверила Ivanti защиту мобильных телефонов, которыми пользуются офицеры и агенты этой спецслужбы. Но когда бельгийские разведчики решили проверить собственную ИТ-инфраструктуру, то их ждал крайне неприятный сюрприз. Оказывается, киберпреступники уже вовсю использовали бреши в программном обеспечении.
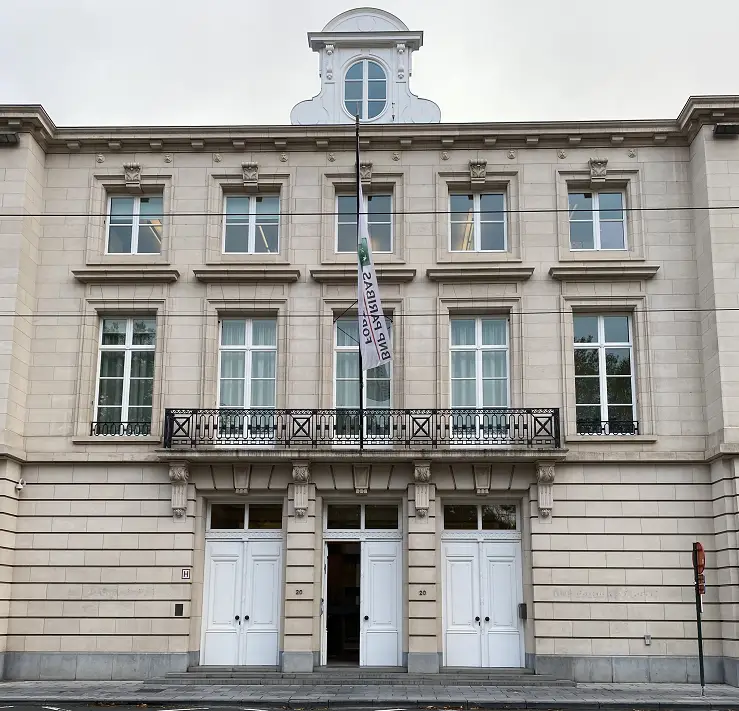
Служба государственной безопасности Бельгии одна из старейших мир. Но с кибербезопасностью там очень плохо
Злоумышленники проникли в хранилище данных телефонии и электронной почты. Они добрались до серверов, куда стекалась информация с функциональных GSM-аппаратов, которые использовали сотрудники безопасности.
При этом бельгийцам очень повезло, что внутренняя сеть спецслужбы, где происходит обмен действительно секретными сведениями, оказалась нетронутой. Хакеры резвились во внешнем контуре, но и этого им хватило с лихвой.
Бельгийский Центр кибербезопасности (CCB) печально констатировал: злоумышленники почти год «эксплуатировали найденную уязвимость и производили операции, связанные со сбором и похищением информации» на бельгийском оборонном ведомстве.
Итак, что же попало в руки преступников? Во-первых, фамилия и имя владельца устройства, а также его мобильный номер. Во-вторых, адрес электронной почты, уникальный идентификатор телефона. В-третьих, и это самое опасное для бельгийцев, GPS-координаты местоположения устройства.
Надо сказать, что Ivanti не вылезает из скандалов
Эксперты в ярких красках обрисовали последствия такой утечки. Офицеры и агенты, чьи имена и номера телефонов теперь могут быть известны третьим лицам, автоматически становятся уязвимыми. Анализ этих данных позволяет иностранной спецслужбе или враждебной группировке не просто составить список сотрудников бельгийской разведки, но и реконструировать ее организационную структуру. По тому, с кем и когда связывались агенты, можно понять иерархию, выявить ключевых фигур и даже отследить оперативные маршруты.
Под удар попали не только сами сотрудники спецслужбы, но и их контакты. Данные людей, с которыми разведчики общались через служебные телефоны, также могли быть скомпрометированы. Это расширяет потенциальный круг жертв и ставит под угрозу информаторов, партнеров и других доверенных лиц, которые не подозревали, что их работа на спецслужбу может быть раскрыта.
По словам специалистов из CISA (Американское Агентство кибербезопасности и безопасности инфраструктуры), атаки на инфраструктуру Ivanti были весьма масштабными. Компания обслуживает критически важные сектора по всей Европе: коммунальные службы, телекоммуникационные компании, авиастроение, финансовые учреждения и, конечно же, структуры безопасности. Поэтому бельгийская разведка стала лишь одним звеном в многочисленной цепи взломов. Масштаб кибератаки впечатляет и указывает на хорошо организованных и обеспеченных ресурсами злоумышленников. Атаки начались с 15 мая 2025 года и продолжались почти год, пока их, наконец, заметили.
Во взломе традиционно подозревают китайцев
Многие из экспертов связывают использование уязвимостей Ivanti с группой, известной как UNC5221. Этот хакерский синдикат неоднократно фигурировал в киберрасследованиях, причем предполагалось, что компьютерные взломщики связаны с Китаем. В 2025 году UNC5221 уже обвинялась в кибератаке на одну из государственных служб Бельгии. Причем проникновение произошло через дыру в другом продукте Ivanti.
Впрочем, это только лишь догадки, так как на данном этапе бельгийские власти пока не смогли предъявить обвинения какой-то конкретной группировке злоумышленников.
Также до сих пор неизвестно, кто является получателем похищенной информации и как будут использованы похищенные данные. Отсутствие четкого ответа на вопрос о виновнике позволяет самые разные версии, но официальные бельгийские лица хранят полное молчание.
Расследование, судя по всему, ведется, но его ход покрыт плотной завесой тайны. Федеральная прокуратура Бельгии не ответила на запросы журналистов, а Комитет R, который осуществляет надзор за разведывательными службами, заявил, что не желает давать никаких комментариев.
В самой Службе государственной безопасности также отказались обсуждать произошедшее, ограничившись лишь принятием внутренних мер, характер которых никто не раскрывает.
Если заглянуть в недалекое прошлое, то можно понять, что жизнь бельгийцев ничему не учит, ведь это далеко не первый инцидент такого рода. Например, в период с февраля 2021 по май 2023 года бельгийская разведка уже страдала от китайских хакеров. Последние смогли перехватить 10% всех входящих и исходящих писем, идущих через внешний сервер. Тогда злоумышленники использовали уязвимость в программном обеспечении Barracuda.
Цифровой щит с трещиной
Американская компания Ivanti — известный игрок на рынке кибербезопасности. Неудивительно, что служба государственной безопасности Бельгии, как и множество других учреждений по всему миру, доверила Ivanti защиту мобильных телефонов, которыми пользуются офицеры и агенты этой спецслужбы. Но когда бельгийские разведчики решили проверить собственную ИТ-инфраструктуру, то их ждал крайне неприятный сюрприз. Оказывается, киберпреступники уже вовсю использовали бреши в программном обеспечении.
Служба государственной безопасности Бельгии одна из старейших мир. Но с кибербезопасностью там очень плохо
Злоумышленники проникли в хранилище данных телефонии и электронной почты. Они добрались до серверов, куда стекалась информация с функциональных GSM-аппаратов, которые использовали сотрудники безопасности.
При этом бельгийцам очень повезло, что внутренняя сеть спецслужбы, где происходит обмен действительно секретными сведениями, оказалась нетронутой. Хакеры резвились во внешнем контуре, но и этого им хватило с лихвой.
Бельгийский Центр кибербезопасности (CCB) печально констатировал: злоумышленники почти год «эксплуатировали найденную уязвимость и производили операции, связанные со сбором и похищением информации» на бельгийском оборонном ведомстве.
Опасный провал
Итак, что же попало в руки преступников? Во-первых, фамилия и имя владельца устройства, а также его мобильный номер. Во-вторых, адрес электронной почты, уникальный идентификатор телефона. В-третьих, и это самое опасное для бельгийцев, GPS-координаты местоположения устройства.
Надо сказать, что Ivanti не вылезает из скандалов
Эксперты в ярких красках обрисовали последствия такой утечки. Офицеры и агенты, чьи имена и номера телефонов теперь могут быть известны третьим лицам, автоматически становятся уязвимыми. Анализ этих данных позволяет иностранной спецслужбе или враждебной группировке не просто составить список сотрудников бельгийской разведки, но и реконструировать ее организационную структуру. По тому, с кем и когда связывались агенты, можно понять иерархию, выявить ключевых фигур и даже отследить оперативные маршруты.
Под удар попали не только сами сотрудники спецслужбы, но и их контакты. Данные людей, с которыми разведчики общались через служебные телефоны, также могли быть скомпрометированы. Это расширяет потенциальный круг жертв и ставит под угрозу информаторов, партнеров и других доверенных лиц, которые не подозревали, что их работа на спецслужбу может быть раскрыта.
Китайский след
По словам специалистов из CISA (Американское Агентство кибербезопасности и безопасности инфраструктуры), атаки на инфраструктуру Ivanti были весьма масштабными. Компания обслуживает критически важные сектора по всей Европе: коммунальные службы, телекоммуникационные компании, авиастроение, финансовые учреждения и, конечно же, структуры безопасности. Поэтому бельгийская разведка стала лишь одним звеном в многочисленной цепи взломов. Масштаб кибератаки впечатляет и указывает на хорошо организованных и обеспеченных ресурсами злоумышленников. Атаки начались с 15 мая 2025 года и продолжались почти год, пока их, наконец, заметили.
Во взломе традиционно подозревают китайцев
Многие из экспертов связывают использование уязвимостей Ivanti с группой, известной как UNC5221. Этот хакерский синдикат неоднократно фигурировал в киберрасследованиях, причем предполагалось, что компьютерные взломщики связаны с Китаем. В 2025 году UNC5221 уже обвинялась в кибератаке на одну из государственных служб Бельгии. Причем проникновение произошло через дыру в другом продукте Ivanti.
Впрочем, это только лишь догадки, так как на данном этапе бельгийские власти пока не смогли предъявить обвинения какой-то конкретной группировке злоумышленников.
Также до сих пор неизвестно, кто является получателем похищенной информации и как будут использованы похищенные данные. Отсутствие четкого ответа на вопрос о виновнике позволяет самые разные версии, но официальные бельгийские лица хранят полное молчание.
Расследование, судя по всему, ведется, но его ход покрыт плотной завесой тайны. Федеральная прокуратура Бельгии не ответила на запросы журналистов, а Комитет R, который осуществляет надзор за разведывательными службами, заявил, что не желает давать никаких комментариев.
В самой Службе государственной безопасности также отказались обсуждать произошедшее, ограничившись лишь принятием внутренних мер, характер которых никто не раскрывает.
Заключение
Если заглянуть в недалекое прошлое, то можно понять, что жизнь бельгийцев ничему не учит, ведь это далеко не первый инцидент такого рода. Например, в период с февраля 2021 по май 2023 года бельгийская разведка уже страдала от китайских хакеров. Последние смогли перехватить 10% всех входящих и исходящих писем, идущих через внешний сервер. Тогда злоумышленники использовали уязвимость в программном обеспечении Barracuda.
Наши новостные каналы
Подписывайтесь и будьте в курсе свежих новостей и важнейших событиях дня.
Рекомендуем для вас
Возможно, целлофановые пчелы — спасение человечества: они миллионы лет делают то, что нужно нам как воздух
Поразительно, но удивительный продукт ученые нашли почти полвека назад, но почему-то до последнего времени не обращали на него внимания...
Тайна скифской ДНК: что поразило российских ученых, когда они заглянули в геном легендарных кочевников древности
Оказалось, что 2500 лет подряд историки ошибались в происхождении этого народа. Теории и учебники придется серьезно переписать...
Новый рецепт апокалипсиса: даже небольшая ядерная боеголовка на орбите гарантировано выведет из игры 99% аппаратов за считаные дни
Однако самое опасное, по словам ученых, начнется позже. Почему космос будет фактически закрыт?...
Ненужный рай: 1500-километровое путешествие показало, почему древние люди обходили стороной Зеленую Аравию
Выяснилось, что питьевая вода еще не делает местность пригодной для жилья. Племенам из древности требовалось еще кое-что необходимое...
Назад в будущее: в России вернут проводное радио. Зачем? Почему спорят эксперты?
В технологию уже вложено более миллиарда рублей, а МЧС называет проводное радио лучшим способом оповещения на сегодня...
Древние майя настолько любили красный цвет, что в итоге эта страсть, возможно, стала одной из причин гибели цивилизации
Ученые нашли доказательства, как яркая краска способствовала краху великой империи...
Авиация в США наконец-то уходит… с дискет: почему так поздно и как с этим обстоят дела в России?
Американцы потратили на выход из 90-х чудовищные суммы, но далеко не факт, что все заработает в срок и как надо...
Настоящий Ковчег Завета, возможно, спрятан в Эфиопии: почему его может видеть только один человек?
Этой истории 3000 лет, но она до сих пор далека от своего завершения...
Загадочный астероид неожиданно ускорился: у астрофизиков заканчиваются объяснения и гипотезы
Пожалуй, это самый интересный космический детектив за последнее время, и пока он далек до финала...
Наша Вселенная скреплена невидимым галактическим клеем: и без него нас бы не было
По словам ученых, «склеивание» произошло уже в первые секунды существования мироздания...
Парадокс Древнего Перу: жили мирно, но при этом приносили массовые и жестокие человеческие жертвы. Почему?
Ученый рассказал, какую роль в истории сыграл Эль-Ниньо и почему ритуальные убийства совершали «без гнева и конфликта»...
Усиленно боролись за чистоту, но просчитались: как роковая ошибка властей поставила под угрозу целый средневековый город
Норвежский Тронхейм был самым чистым в Европе, однако руководству города этого показалось мало. Хотели как лучше, а получилось как всегда...
В России создана революционная упаковка: молоко будет свежим целый месяц
Разбираемся: не испортился ли вкус продукта и когда ожидать чудо-пачки в продаже...
Выход на новый уровень: почему Россия возрождает проводное радио, а Китай давно прокачал этот вид связи
У старой технологии обнаружился огромный потенциал, который поможет миллионам людей...