Тысячи компьютеров c Linux заражены вредоносным ПО
Сложности с обнаружением затрудняют борьбу с нацеленным на заражение операционной системы Linux программным обеспечением, прозванным Perfctl. Оказалось, что уже тысячи компьютером под управлением этой операционной системы подхватили «штамм» зловреда. Опасное ПО отличается скрытностью, разнообразием запускаемых конфигураций и широтой негативных воздействий.
Вредоносное ПО циркулирует как минимум с 2021 года. Оно устанавливается, используя более 20 000 видов неверных настроек. Вероятные цели — миллионы подключённых к интернету компьютеров, заявили специалисты компании Aqua Security. Зловред также может использовать уязвимость с рейтингом серьёзности 10 из 10, известную как CVE-2023-33246. Исправление для неё появилось на Apache RocketMQ, платформе обмена сообщениями для пользователей «Линукс», лишь в 2023 году.
Исследователи описывают Perfctl как вредоносный код, который тайно добывает криптовалюту. Неизвестные разработчики паразитической программы дали ему название, которое сочетает в себе инструмент мониторинга Linux perf и трёхбуквенное ctl, что означает формат файла логики управления с учётом времени. Характерная особенность Perfctl — использование имён процессов и файлов, идентичных или похожих на те, которые обычно встречаются в «Линукс». И это лишь один из многих способов, за счёт которых вредоносное ПО пытается остаться незамеченным после заражения.
Ещё один из приёмов маскировки — установка собственных компонентов как руткитов, то есть особого класса вредоносных программ, которые скрывают своё присутствие от операционки и инструментов администрирования. Другие механизмы маскировки включают использование анонимайзера TOR для внешней связи; удаление установочного файла с двоичным кодом после выполнения и дальнейший запуск в фоновом режиме; управление процессом Linux pcap_loop методом перехватывания, чтобы предотвратить запись вредоносного трафика инструментами администрирования; подавление информации об ошибках mesg, чтобы избежать каких-либо видимых предупреждений.
Вредоносная программа разработана таким образом, чтобы обеспечить устойчивость, то есть способность оставаться на заражённом компьютере после перезагрузки или попыток удаления основных компонентов. Во-первых, происходит изменение сценария ~/.profile, который настраивает среду во время входа пользователя в систему, чтобы вредоносная программа загружалась раньше нормальных нагрузок, которые должны выполняться на сервере. Во-вторых, происходит копирование себя же из памяти в несколько мест на дисковом пространстве. Подмена файлов pcap_loop также может обеспечить устойчивость Perfctl, продолжая вредоносную активность даже после выявления и удаления основной части вируса.
Помимо использования вычислительного ресурса для майнинга криптовалют, Perfctl также превращает компьютер в прибыльный прокси-сервер, который платные клиенты используют для передачи своего интернет-трафика. Исследователи из Aqua Security также заметили, что вредоносное ПО служит лазейкой для установки других семейств вредоносных программ.
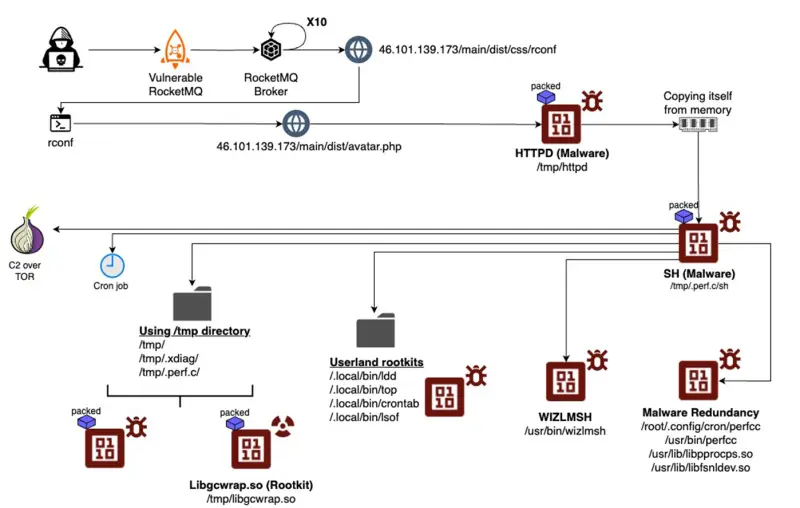
Кроме того, архитектура Perfctl позволяет ему выполнять ряд негативных действий, от кражи данных до развёртывания дополнительных вредоносных программ. Такая универсальность означает, что его можно использовать в различных целях и против организаций, и против частных лиц.
Хотя Perfctl и вредоносные компоненты, которые он устанавливает, обнаруживаются некоторыми антивирусными средствами, исследователям из Aqua Security не удалось найти никаких отчётов о целенаправленных исследованиях этого вредоносного ПО. Однако они увидели множество обсуждений на сайтах для разработчиков, посвящённых заражениям со схожими признаками.
Пользователи могут понять, стало ли их устройство мишенью или уже заражено Perfctl, если заметят необычные скачки при загрузке процессора или внезапные замедления работы системы, особенно при простое. Для предотвращения заражений важно установить исправление для CVE-2023-33246 и наладить конфигурации, выявленные Aqua Security. В отчёте специалисты представили и другие шаги для обеспечения безопасности.
Вредоносное ПО циркулирует как минимум с 2021 года. Оно устанавливается, используя более 20 000 видов неверных настроек. Вероятные цели — миллионы подключённых к интернету компьютеров, заявили специалисты компании Aqua Security. Зловред также может использовать уязвимость с рейтингом серьёзности 10 из 10, известную как CVE-2023-33246. Исправление для неё появилось на Apache RocketMQ, платформе обмена сообщениями для пользователей «Линукс», лишь в 2023 году.
Исследователи описывают Perfctl как вредоносный код, который тайно добывает криптовалюту. Неизвестные разработчики паразитической программы дали ему название, которое сочетает в себе инструмент мониторинга Linux perf и трёхбуквенное ctl, что означает формат файла логики управления с учётом времени. Характерная особенность Perfctl — использование имён процессов и файлов, идентичных или похожих на те, которые обычно встречаются в «Линукс». И это лишь один из многих способов, за счёт которых вредоносное ПО пытается остаться незамеченным после заражения.
Ещё один из приёмов маскировки — установка собственных компонентов как руткитов, то есть особого класса вредоносных программ, которые скрывают своё присутствие от операционки и инструментов администрирования. Другие механизмы маскировки включают использование анонимайзера TOR для внешней связи; удаление установочного файла с двоичным кодом после выполнения и дальнейший запуск в фоновом режиме; управление процессом Linux pcap_loop методом перехватывания, чтобы предотвратить запись вредоносного трафика инструментами администрирования; подавление информации об ошибках mesg, чтобы избежать каких-либо видимых предупреждений.
Вредоносная программа разработана таким образом, чтобы обеспечить устойчивость, то есть способность оставаться на заражённом компьютере после перезагрузки или попыток удаления основных компонентов. Во-первых, происходит изменение сценария ~/.profile, который настраивает среду во время входа пользователя в систему, чтобы вредоносная программа загружалась раньше нормальных нагрузок, которые должны выполняться на сервере. Во-вторых, происходит копирование себя же из памяти в несколько мест на дисковом пространстве. Подмена файлов pcap_loop также может обеспечить устойчивость Perfctl, продолжая вредоносную активность даже после выявления и удаления основной части вируса.
Помимо использования вычислительного ресурса для майнинга криптовалют, Perfctl также превращает компьютер в прибыльный прокси-сервер, который платные клиенты используют для передачи своего интернет-трафика. Исследователи из Aqua Security также заметили, что вредоносное ПО служит лазейкой для установки других семейств вредоносных программ.
Кроме того, архитектура Perfctl позволяет ему выполнять ряд негативных действий, от кражи данных до развёртывания дополнительных вредоносных программ. Такая универсальность означает, что его можно использовать в различных целях и против организаций, и против частных лиц.
Хотя Perfctl и вредоносные компоненты, которые он устанавливает, обнаруживаются некоторыми антивирусными средствами, исследователям из Aqua Security не удалось найти никаких отчётов о целенаправленных исследованиях этого вредоносного ПО. Однако они увидели множество обсуждений на сайтах для разработчиков, посвящённых заражениям со схожими признаками.
Пользователи могут понять, стало ли их устройство мишенью или уже заражено Perfctl, если заметят необычные скачки при загрузке процессора или внезапные замедления работы системы, особенно при простое. Для предотвращения заражений важно установить исправление для CVE-2023-33246 и наладить конфигурации, выявленные Aqua Security. В отчёте специалисты представили и другие шаги для обеспечения безопасности.
Наши новостные каналы
Подписывайтесь и будьте в курсе свежих новостей и важнейших событиях дня.
Рекомендуем для вас
Возможно, целлофановые пчелы — спасение человечества: они миллионы лет делают то, что нужно нам как воздух
Поразительно, но удивительный продукт ученые нашли почти полвека назад, но почему-то до последнего времени не обращали на него внимания...
Тайна скифской ДНК: что поразило российских ученых, когда они заглянули в геном легендарных кочевников древности
Оказалось, что 2500 лет подряд историки ошибались в происхождении этого народа. Теории и учебники придется серьезно переписать...
Новый рецепт апокалипсиса: даже небольшая ядерная боеголовка на орбите гарантировано выведет из игры 99% аппаратов за считаные дни
Однако самое опасное, по словам ученых, начнется позже. Почему космос будет фактически закрыт?...
Ненужный рай: 1500-километровое путешествие показало, почему древние люди обходили стороной Зеленую Аравию
Выяснилось, что питьевая вода еще не делает местность пригодной для жилья. Племенам из древности требовалось еще кое-что необходимое...
Назад в будущее: в России вернут проводное радио. Зачем? Почему спорят эксперты?
В технологию уже вложено более миллиарда рублей, а МЧС называет проводное радио лучшим способом оповещения на сегодня...
Древние майя настолько любили красный цвет, что в итоге эта страсть, возможно, стала одной из причин гибели цивилизации
Ученые нашли доказательства, как яркая краска способствовала краху великой империи...
Авиация в США наконец-то уходит… с дискет: почему так поздно и как с этим обстоят дела в России?
Американцы потратили на выход из 90-х чудовищные суммы, но далеко не факт, что все заработает в срок и как надо...
Настоящий Ковчег Завета, возможно, спрятан в Эфиопии: почему его может видеть только один человек?
Этой истории 3000 лет, но она до сих пор далека от своего завершения...
Загадочный астероид неожиданно ускорился: у астрофизиков заканчиваются объяснения и гипотезы
Пожалуй, это самый интересный космический детектив за последнее время, и пока он далек до финала...
Наша Вселенная скреплена невидимым галактическим клеем: и без него нас бы не было
По словам ученых, «склеивание» произошло уже в первые секунды существования мироздания...
Парадокс Древнего Перу: жили мирно, но при этом приносили массовые и жестокие человеческие жертвы. Почему?
Ученый рассказал, какую роль в истории сыграл Эль-Ниньо и почему ритуальные убийства совершали «без гнева и конфликта»...
Усиленно боролись за чистоту, но просчитались: как роковая ошибка властей поставила под угрозу целый средневековый город
Норвежский Тронхейм был самым чистым в Европе, однако руководству города этого показалось мало. Хотели как лучше, а получилось как всегда...
В России создана революционная упаковка: молоко будет свежим целый месяц
Разбираемся: не испортился ли вкус продукта и когда ожидать чудо-пачки в продаже...
Выход на новый уровень: почему Россия возрождает проводное радио, а Китай давно прокачал этот вид связи
У старой технологии обнаружился огромный потенциал, который поможет миллионам людей...