Пилотом США может оказаться любой дурак или террорист. Электроника не против
Два охотника за киберошибками обнаружили, что с помощью стороннего приложения любой злоумышленник может выдать себя за пилота и пройти все проверки безопасности. Эксперты сообщили о своем открытии в соответствующие инстанции, но американские чиновники даже не поблагодарили добрых хакеров.
Эксперты по информатике из Калифорнийского университета (Беркли) Иэн Кэрролл и Сэм Карри сообщили, что нашли несколько серьезных уязвимостей в системах входа на портале FlyCASS.
Данный сайт используют небольшие авиакомпании, чтобы загрузить информацию о своих пилотах в официальную систему KCM (Known Crewmember — «известный член экипажа»). Данная система принадлежит Администрации транспортной безопасности. Это государственное агентство, которое обеспечивает безопасность пассажиров в США, создано после террористических актов 2001 года.
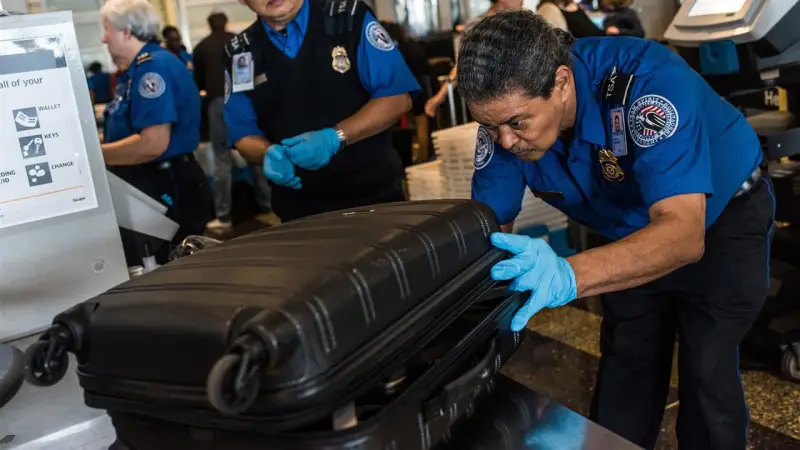
Типичная проверка. Аэропорт Денвера
Также исследователи в области безопасности, используя приложение FlyCASS, смогли проникнуть в систему безопасности доступа в кабину пилотов, принадлежащую FAA (CASS), Федеральному управлению гражданской авиации США.
— Кэрролл.
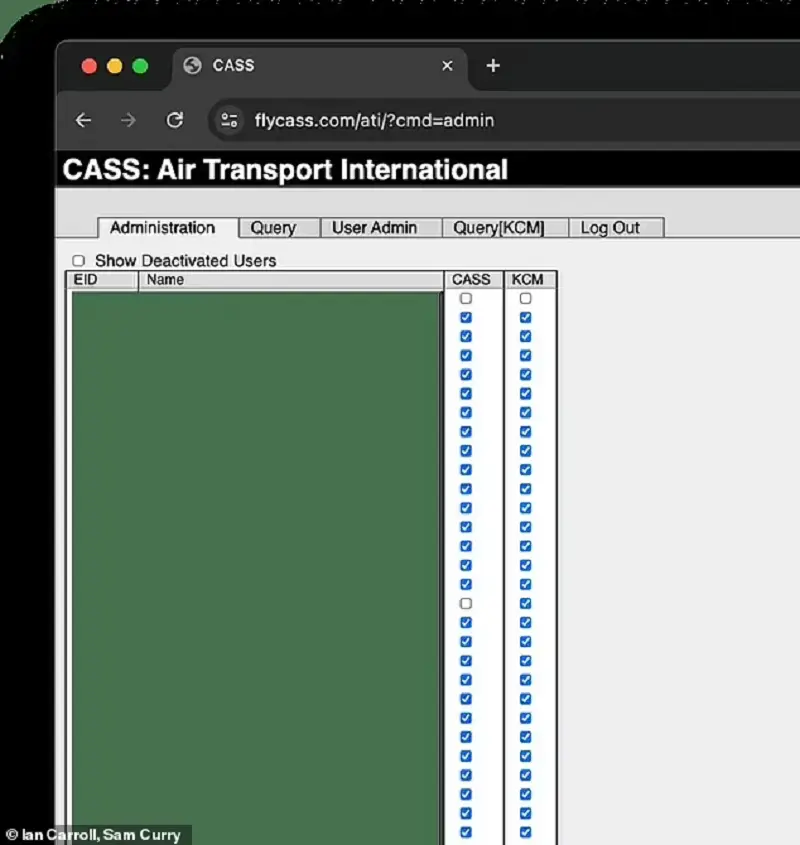
Практически полный доступ к безопасности
Для тех, кто не знает, SQL-инъекции — это один из самых распространенных способов веб-атак. Метод достаточно прост, доступен даже начинающим хакерам и, как правило, используется для кражи конфиденциальных данных у организаций.
Данный инструмент основан на проблемах, содержащихся в SQL — языке структурированных запросов, использующемся для работы с базами данных.
SQL-инъекции позволяют хакеру загружать свой собственный код в пользовательские интерфейсы, например, в контактные формы на веб-сайтах. В данном случае эксперты взломали приложение FlyCASS для небольших авиакомпаний.
Проведя серию базовых SQL-инъекций, Кэрролл и Карри проникли в FlyCASS. Через него они вошли в личный кабинет Air Transport International — небольшой авиакомпании, находящейся в штате Огайо.
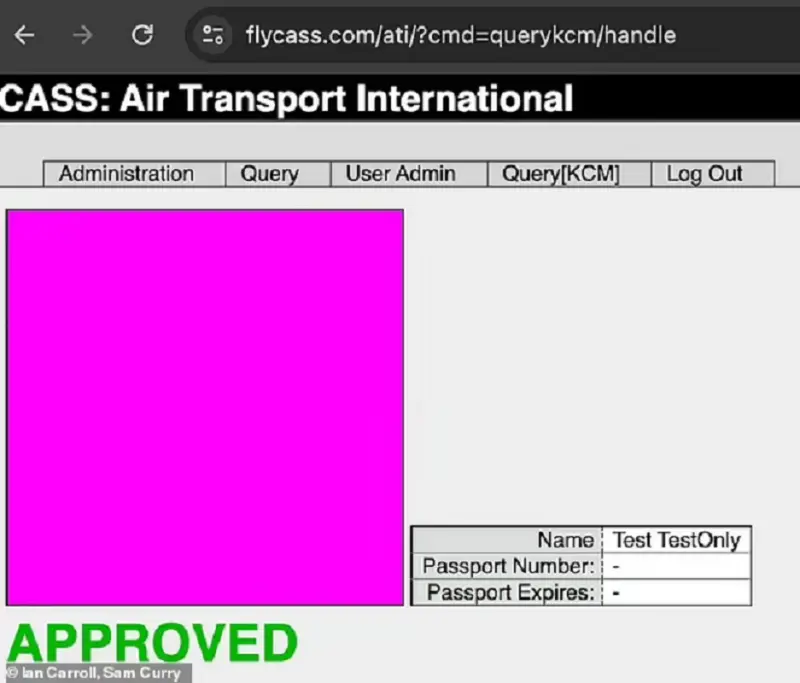
Эксперты без труда создали липового сотрудника воздушной фирмы, красноречиво назвав его Test testOnly. «Пилота» снабдили фотографией, а потом внесли его в список действительных гражданских пилотов и получили для него доступ в кабину самолета.
— Картер Лэнгстон, пресс-секретарь Администрации транспортной безопасности США.
В ответ на такие громкие высказывания Кэрролл и Карри опубликовали новый отчет, в котором поделились дополнительными подробностями своего исследования. Как оказалось, SQL-инъекции дали им полный администраторский доступ к сайту Администрации транспортной безопасности США. Таким образом, они могли не просто добавлять новые профили, но и редактировать уже существующие данные членов экипажей, как им вздумается.
— Карри.
Напоследок эксперты прямо сказали, что Администрация транспортной безопасности публикует недостоверные заявления о собственной неуязвимости. И это в разы повышает риск гражданской авиации.
Принято считать, что гражданская авиация США отличается особой степенью безопасности. Это в корне неверно.
Например, в 2015 году инспекторы Управления Генерального инспектора (OIG) проверили работоспособность систем Администрации транспортной безопасности. В итоге проверяющие смогли пронести через контрольно-пропускные пункты аэропорта более 90% опасных предметов (оружия и взрывчатки). Этот факт вызвал значительное общественное и политическое напряжение вокруг эффективности работы службы безопасности.
В том же году хакеры взломали базы данных Управления кадров США (OPM), что привело к утечке персональных данных, включая информацию о 20 000 сотрудников Администрации транспортной безопасности. Утекла информация, включая социальные номера, даты рождения, адреса и другие личные данные, что вызвало серьезные опасения по поводу кибербезопасности и защиты конфиденциальной информации.
И полный доступ в самолеты
Эксперты по информатике из Калифорнийского университета (Беркли) Иэн Кэрролл и Сэм Карри сообщили, что нашли несколько серьезных уязвимостей в системах входа на портале FlyCASS.
Данный сайт используют небольшие авиакомпании, чтобы загрузить информацию о своих пилотах в официальную систему KCM (Known Crewmember — «известный член экипажа»). Данная система принадлежит Администрации транспортной безопасности. Это государственное агентство, которое обеспечивает безопасность пассажиров в США, создано после террористических актов 2001 года.
Типичная проверка. Аэропорт Денвера
Также исследователи в области безопасности, используя приложение FlyCASS, смогли проникнуть в систему безопасности доступа в кабину пилотов, принадлежащую FAA (CASS), Федеральному управлению гражданской авиации США.
Любой, обладающий базовыми знаниями в области SQL-инъекций, может легко войти на данный сайт, добавить кого угодно в список пилотов и, минуя все системы безопасности, получить полный доступ к кабинам коммерческих авиалайнеров. Мы поняли, что обнаружили очень серьезную проблему
— Кэрролл.
Практически полный доступ к безопасности
Проблем с безопасностью нет
Для тех, кто не знает, SQL-инъекции — это один из самых распространенных способов веб-атак. Метод достаточно прост, доступен даже начинающим хакерам и, как правило, используется для кражи конфиденциальных данных у организаций.
Данный инструмент основан на проблемах, содержащихся в SQL — языке структурированных запросов, использующемся для работы с базами данных.
SQL-инъекции позволяют хакеру загружать свой собственный код в пользовательские интерфейсы, например, в контактные формы на веб-сайтах. В данном случае эксперты взломали приложение FlyCASS для небольших авиакомпаний.
Проведя серию базовых SQL-инъекций, Кэрролл и Карри проникли в FlyCASS. Через него они вошли в личный кабинет Air Transport International — небольшой авиакомпании, находящейся в штате Огайо.
Эксперты без труда создали липового сотрудника воздушной фирмы, красноречиво назвав его Test testOnly. «Пилота» снабдили фотографией, а потом внесли его в список действительных гражданских пилотов и получили для него доступ в кабину самолета.
Действия экспертов — это большое преувеличение. У Администрации транспортной безопасности нет проблем с компьютерной безопасностью. Мы полагаемся не только на эту базу данных. У нас есть специальные процедуры проверки личности членов экипажей. Поэтому только проверенным лицам разрешен доступ в зону безопасности в аэропортах.
Никакие правительственные данные или системы не были скомпрометированы, и деятельность не повлияла на безопасность транспорта
Никакие правительственные данные или системы не были скомпрометированы, и деятельность не повлияла на безопасность транспорта
— Картер Лэнгстон, пресс-секретарь Администрации транспортной безопасности США.
Дырявая защита
В ответ на такие громкие высказывания Кэрролл и Карри опубликовали новый отчет, в котором поделились дополнительными подробностями своего исследования. Как оказалось, SQL-инъекции дали им полный администраторский доступ к сайту Администрации транспортной безопасности США. Таким образом, они могли не просто добавлять новые профили, но и редактировать уже существующие данные членов экипажей, как им вздумается.
Так как обнаруженные нами уязвимости позволяют нам редактировать существующих участников системы известных членов экипажей, то вполне возможно изменить все данные: и имя, и даже фотографию. Поэтому мы можем обойти любой процесс проверки и спокойно попасть в пилотскую кабину самолета
— Карри.
Напоследок эксперты прямо сказали, что Администрация транспортной безопасности публикует недостоверные заявления о собственной неуязвимости. И это в разы повышает риск гражданской авиации.
P. S.
Принято считать, что гражданская авиация США отличается особой степенью безопасности. Это в корне неверно.
Например, в 2015 году инспекторы Управления Генерального инспектора (OIG) проверили работоспособность систем Администрации транспортной безопасности. В итоге проверяющие смогли пронести через контрольно-пропускные пункты аэропорта более 90% опасных предметов (оружия и взрывчатки). Этот факт вызвал значительное общественное и политическое напряжение вокруг эффективности работы службы безопасности.
В том же году хакеры взломали базы данных Управления кадров США (OPM), что привело к утечке персональных данных, включая информацию о 20 000 сотрудников Администрации транспортной безопасности. Утекла информация, включая социальные номера, даты рождения, адреса и другие личные данные, что вызвало серьезные опасения по поводу кибербезопасности и защиты конфиденциальной информации.
Наши новостные каналы
Подписывайтесь и будьте в курсе свежих новостей и важнейших событиях дня.
Рекомендуем для вас
Поделили Москву на «зоны влияния»: генетики рассказали, как живут крысиные «народы» столицы
Почему московские грызуны оказались «неуязвимыми мутантами» и зачем им реки для жизни?...
3700-летний вирус, спрятанный в средневековых книгах, только что убил 500 тысяч животных
Сколько еще патогенов дремлет в библиотечных хранилищах Европы и России, точно не скажет ни один ученый...
Куда делась атомная бомба Гитлера? Физики увидели то, что упустили историки
Ученые подчеркивают: многие из громких мифов 1940-е годов, скорее всего, не выдержат проверки реальными фактами...
Самая известная мумия Южной Америки снова «заговорила»: последние ее месяцы были очень мрачными
Археологи говорят: именно на этой жестокой практике держалась вся империя инков...
Супервспышка-1947: тогда Земля избежала триллиона бомб. Но успокоилось ли Солнце?
Астрофизики говорят, что нам очень повезло со звездой. Но шансы на глобальную катастрофу все-таки есть...
Карта 1587 года и Ноев ковчег: почему место совпало с раскопками на Арарате?
Длина «судна», кстати, тоже совпала, и это не может не настораживать...
«Выстрел» прямо в Землю: астрономы обнаружили черную дыру, выбрасывающую струю в сторону нашей планеты
Ученые рассказали, как это поможет разгадать важную космическую тайну...
Не хуже Тутанхамона: почему сокровища забытых цариц из Ассирии поразили ученых?
Особенно загадочной оказалось гробница II, причем ее тайна до конца не раскрыта и по сей день...
Черная смерть — двигатель прогресса: как эпидемия чумы в корне поменяла ход истории в Европе
Неожиданно: книгопечатание, отмена крепостного права, раскол западного христианства — это лишь немногие последствия пандемии...
Астрономы поймали сигнал из космоса: пришельцы или помеха?
И почему главная проблема в том, что мы мастерски сами себе мешаем за пределами Земли?...
Что будет с Азовским морем? Российские ученые просчитали четыре варианта развития событий
Исследователи объяснили, почему при любом раскладе море не будет прежним. Но каким тогда?...
Тихий океан стал вести странно: молодая вода быстро стареет, а старая, наоборот, молодеет. В чем причина?
Особенно страдает северная часть океана. Но и есть хорошая новость...
В морском льду Антарктиды протаяла дыра площадью с Португалию. Теперь ученые знают, почему
Эксперты говорят: сбой ледового ритма опасен для Мирового океана и планеты в целом...
Таинственные пещерные иероглифы в Мексике раскрывают давно потерянную письменность
Оказалось, что разгадки лучше всего искать не в городах, а на склонах гор в глуши...
Земля... это космическая марионетка: оказалось, что Солнце и Луна могут трясти планету сутками
Сейсмологи рассказали, что наблюдения за космическими приливами, поможет предсказывать мегаземлетрясения, цунами и даже извержения вулканов...
Кита лечили тем, от чего обычно умирают: этот эксперимент изменил медицину
Одиннадцатилетняя белуха угасала от неизлечимой болезни, и тогда ученые пошли на рискованные опыты...