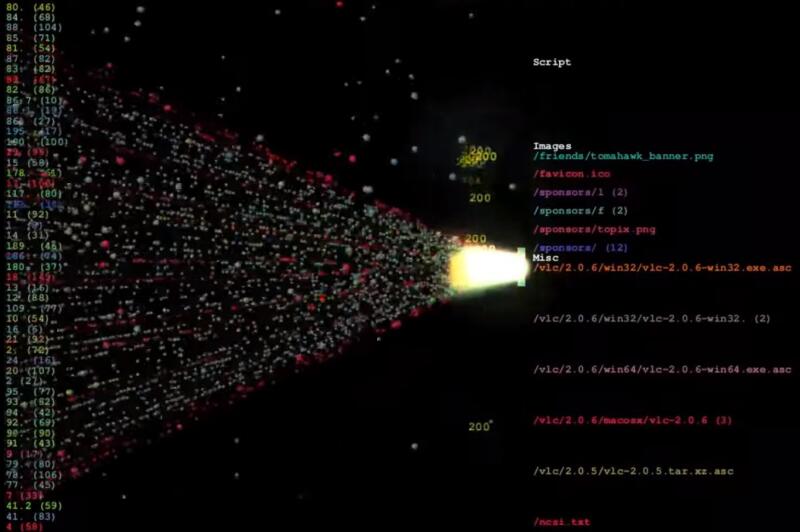
Что такое Mirai и кому грозит опасность
Первоначально выпущенный для отключения серверов Minecraft, этот ботнет с тех пор не раз вызывал хаос в результате DDoS-атак.
Некоммерческая организация по кибербезопасности MalwareMustDie впервые обнаружила Mirai во второй половине 2016 года. В сентябре 2016 года Mirai использовали для запуска крупномасштабной DDoS-атаки на различные онлайн-платформы, включая Twitter, Reddit и Spotify. Три человека признались в создании ботнета Mirai и заявили, что осуществили атаку, чтобы отключить другие серверы Minecraft, и что это помогло зарабатывать деньги с помощью известной видеоигры.
Люди, ответственные за создание и использование ботнета Mirai опубликовали код в интернете. Считается, что это было сделано, чтобы скрыть истинное происхождение Mirai, но также дало другим киберпреступникам доступ к эффективному ботнету.
С 2016 года Mirai несколько раз использовали для DDoS-атак. Например, в начале 2023 года выяснилось, что Mirai стал виновником кампании против устройств интернета вещей (IoT) и серверов на базе Linux. В тот раз вариант Mirai, получивший название V3G4, использовал 13 уязвимостей в системе безопасности на серверах и устройствах с дистрибутивами Linux. Разновидности вредоносных программ — обычное явление, и они часто оснащены дополнительными возможностями.
Mirai в первую очередь атакует устройства IoT. Единица интернета вещей — это устройство, оснащённое определёнными элементами, датчиками и программами, которые позволяют им взаимодействовать. Устройства IoT, работающие под управлением Linux и использующие процессоры ARC (Argonaut RISC Core), стали основной целью Mirai.
Mirai относится к типу программ, известных как ботнет. Ботнеты — это сети компьютеров, которые служат для выполнения вредоносных действий. Mirai заражает устройства, чтобы использовать их вычислительные мощности для достижения своей цели. Когда устройство заражено, оно становится «зомби» и будет делать то, чего требует вредоносный захватчик.
Ключевая цель ботнетов Mirai — проводить DDoS-атаки на целевые веб-сайты. DDoS-атака заваливает веб-сайт трафиком для перегрузки серверов и сбоя, что делает сайт временно недоступным для пользователей. Многие предыдущие DDoS-атаки причинили большой ущерб, в том числе атака на Amazon Web Services (AWS) в 2020 году и атака на GitHub в 2018-м. При самых крупных DDoS-атаках трафик может поступать с такой огромной скоростью, что веб-сайты становятся недоступными на несколько дней или даже недель.
Теоретически киберпреступник может купить много компьютеров и использовать их для DDoS-атаки, но такое мероприятие было бы невероятно дорогостоящим и трудоёмким. Вместо этого предпочитают заражать устройства ничего не подозревающих жертв вредоносным ПО, которое может сделать их частью ботнета. Чем обширней ботнет, то есть чем больше в него втянули устройств-зомби, тем больше трафика может хлынуть на веб-сайт.
Mirai запускает процесс заражения, просматривая IP-адреса, чтобы найти устройства на базе Linux, работающие на процессорах ARC. Когда соответствующее устройство идентифицировано, вредоносная программа будет искать и использовать любые недостатки безопасности на устройстве. Затем Mirai может заразить устройство IoT, чтобы добавить в ботнет для разрастающейся DDoS-атаки.
Хотя Mirai добивался успеха в кибератаках в прошлом, есть вещи, которые можно сделать, чтобы избежать угрозы и обнаружить опасный ботнет. Признаки, указывающие на заражение ботнетом — частые сбои и отключения, медленное подключение к интернету и перегрев. Важно не допустить, чтобы вредоносное ПО такого рода не овладело устройством.
Когда дело доходит до предотвращения захвата ботнетом, первой линией защиты всегда должна быть надёжная антивирусная программа. Антивирусник постоянно сканирует компьютер на подозрительные файлы и коды, которые затем помещаются в карантин и удаляются, если считаются угрозой.
Также нужно обновлять программы и операционную систему, чтобы устранить любые недостатки безопасности. Уязвимости распространены в программах и часто используются киберпреступниками для запуска атак. Mirai сканирует устройства IoT на наличие уязвимостей в системе безопасности в процессе заражения, и вероятность таких уязвимостей возрастает, если не обновлять ПО регулярно.
Существуют также специализированные решения против ботнетов, которые можно установить для дополнительной защиты. Эти программы могут обнаруживать и устранять заражение ботнетом, а также защищать веб-сайты от DDoS-атак.
Что такое Mirai
Некоммерческая организация по кибербезопасности MalwareMustDie впервые обнаружила Mirai во второй половине 2016 года. В сентябре 2016 года Mirai использовали для запуска крупномасштабной DDoS-атаки на различные онлайн-платформы, включая Twitter, Reddit и Spotify. Три человека признались в создании ботнета Mirai и заявили, что осуществили атаку, чтобы отключить другие серверы Minecraft, и что это помогло зарабатывать деньги с помощью известной видеоигры.
Люди, ответственные за создание и использование ботнета Mirai опубликовали код в интернете. Считается, что это было сделано, чтобы скрыть истинное происхождение Mirai, но также дало другим киберпреступникам доступ к эффективному ботнету.
С 2016 года Mirai несколько раз использовали для DDoS-атак. Например, в начале 2023 года выяснилось, что Mirai стал виновником кампании против устройств интернета вещей (IoT) и серверов на базе Linux. В тот раз вариант Mirai, получивший название V3G4, использовал 13 уязвимостей в системе безопасности на серверах и устройствах с дистрибутивами Linux. Разновидности вредоносных программ — обычное явление, и они часто оснащены дополнительными возможностями.
Mirai в первую очередь атакует устройства IoT. Единица интернета вещей — это устройство, оснащённое определёнными элементами, датчиками и программами, которые позволяют им взаимодействовать. Устройства IoT, работающие под управлением Linux и использующие процессоры ARC (Argonaut RISC Core), стали основной целью Mirai.
Как работает Mirai
Mirai относится к типу программ, известных как ботнет. Ботнеты — это сети компьютеров, которые служат для выполнения вредоносных действий. Mirai заражает устройства, чтобы использовать их вычислительные мощности для достижения своей цели. Когда устройство заражено, оно становится «зомби» и будет делать то, чего требует вредоносный захватчик.
Ключевая цель ботнетов Mirai — проводить DDoS-атаки на целевые веб-сайты. DDoS-атака заваливает веб-сайт трафиком для перегрузки серверов и сбоя, что делает сайт временно недоступным для пользователей. Многие предыдущие DDoS-атаки причинили большой ущерб, в том числе атака на Amazon Web Services (AWS) в 2020 году и атака на GitHub в 2018-м. При самых крупных DDoS-атаках трафик может поступать с такой огромной скоростью, что веб-сайты становятся недоступными на несколько дней или даже недель.
Теоретически киберпреступник может купить много компьютеров и использовать их для DDoS-атаки, но такое мероприятие было бы невероятно дорогостоящим и трудоёмким. Вместо этого предпочитают заражать устройства ничего не подозревающих жертв вредоносным ПО, которое может сделать их частью ботнета. Чем обширней ботнет, то есть чем больше в него втянули устройств-зомби, тем больше трафика может хлынуть на веб-сайт.
Mirai запускает процесс заражения, просматривая IP-адреса, чтобы найти устройства на базе Linux, работающие на процессорах ARC. Когда соответствующее устройство идентифицировано, вредоносная программа будет искать и использовать любые недостатки безопасности на устройстве. Затем Mirai может заразить устройство IoT, чтобы добавить в ботнет для разрастающейся DDoS-атаки.
Как избежать Mirai
Хотя Mirai добивался успеха в кибератаках в прошлом, есть вещи, которые можно сделать, чтобы избежать угрозы и обнаружить опасный ботнет. Признаки, указывающие на заражение ботнетом — частые сбои и отключения, медленное подключение к интернету и перегрев. Важно не допустить, чтобы вредоносное ПО такого рода не овладело устройством.
Когда дело доходит до предотвращения захвата ботнетом, первой линией защиты всегда должна быть надёжная антивирусная программа. Антивирусник постоянно сканирует компьютер на подозрительные файлы и коды, которые затем помещаются в карантин и удаляются, если считаются угрозой.
Также нужно обновлять программы и операционную систему, чтобы устранить любые недостатки безопасности. Уязвимости распространены в программах и часто используются киберпреступниками для запуска атак. Mirai сканирует устройства IoT на наличие уязвимостей в системе безопасности в процессе заражения, и вероятность таких уязвимостей возрастает, если не обновлять ПО регулярно.
Существуют также специализированные решения против ботнетов, которые можно установить для дополнительной защиты. Эти программы могут обнаруживать и устранять заражение ботнетом, а также защищать веб-сайты от DDoS-атак.
- Дмитрий Ладыгин
- youtu.be/lzfbNwUAkeA
Наши новостные каналы
Подписывайтесь и будьте в курсе свежих новостей и важнейших событиях дня.
Рекомендуем для вас
Куда делась атомная бомба Гитлера? Физики увидели то, что упустили историки
Ученые подчеркивают: многие из громких мифов 1940-е годов, скорее всего, не выдержат проверки реальными фактами...
Поделили Москву на «зоны влияния»: генетики рассказали, как живут крысиные «народы» столицы
Почему московские грызуны оказались «неуязвимыми мутантами» и зачем им реки для жизни?...
Самая известная мумия Южной Америки снова «заговорила»: последние ее месяцы были очень мрачными
Археологи говорят: именно на этой жестокой практике держалась вся империя инков...
В морском льду Антарктиды протаяла дыра площадью с Португалию. Теперь ученые знают, почему
Эксперты говорят: сбой ледового ритма опасен для Мирового океана и планеты в целом...
Что будет с Азовским морем? Российские ученые просчитали четыре варианта развития событий
Исследователи объяснили, почему при любом раскладе море не будет прежним. Но каким тогда?...
Не хуже Тутанхамона: почему сокровища забытых цариц из Ассирии поразили ученых?
Особенно загадочной оказалось гробница II, причем ее тайна до конца не раскрыта и по сей день...
Черная смерть — двигатель прогресса: как эпидемия чумы в корне поменяла ход истории в Европе
Неожиданно: книгопечатание, отмена крепостного права, раскол западного христианства — это лишь немногие последствия пандемии...
За 320 миллионов лет Земля как минимум 4 раза опрокидывалась набок
Поразительное, но такое заваливание идет прямо сейчас. И геологи рассказали, как и почему это происходит...
Он помогал нести крест Христу: надпись на саркофаге проливает свет на библейского персонажа
2000-летний гроб был найден еще 1941 году, но ученые до сих пор не пришли к какому-то общему мнению. Почему?...
40 000-летний подводный город нашли в Турции: почему официальная наука против такой даты?
Интересно, что древний объект находится недалеко от горы Арарат, где прямо сейчас ищут легендарный Ноев ковчег...
Тихий океан стал вести странно: молодая вода быстро стареет, а старая, наоборот, молодеет. В чем причина?
Особенно страдает северная часть океана. Но и есть хорошая новость...
Раскрыта 217-летняя тайна: искусственный интеллект взломал зашифрованное письмо Наполеона
Нейросети последних лет — это реальный прорыв: только за несколько недель было вскрыто более 30 безнадежных шифров...
Кита лечили тем, от чего обычно умирают: этот эксперимент изменил медицину
Одиннадцатилетняя белуха угасала от неизлечимой болезни, и тогда ученые пошли на рискованные опыты...
Таинственные пещерные иероглифы в Мексике раскрывают давно потерянную письменность
Оказалось, что разгадки лучше всего искать не в городах, а на склонах гор в глуши...
Искусственная гравитация: ученые рассказали, появится ли вообще главная фишка из фантастических фильмов в космосе
Космические инженеры знают три способа обмануть невесомость. Но пока рабочий из них только один, да и то есть нюансы...