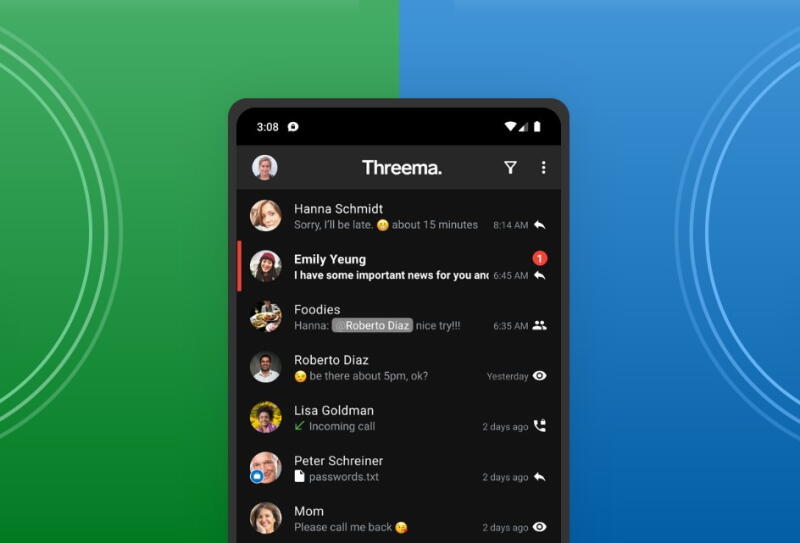
Учёные обнаружили серьёзные уязвимости в ядре мессенджера Threema
Исследователи выявили существенные уязвимости в ядре мессенджера мгновенного обмена сообщениями Threema. Хотя его швейцарский разработчик заявлял, что Threema обеспечивает безопасность, «которую не может предложить ни один другой чат-сервис».
У Threema более 10 миллионов пользователей, в том числе швейцарское правительство, швейцарская армия и канцлер Германии Олаф Шольц. Разработчики Threema рекламируют его как более безопасную альтернативу прочим мессенджерам, как одно из лучших платных приложений для Android в Швейцарии, Германии, Австрии, Канаде и Австралии. Приложение использует специально разработанный протокол шифрования в нарушение установленных криптографических норм.
Исследователи из Цюрихского исследовательского университета ETH сообщили, что обнаружили семь уязвимостей в Threema. Две из уязвимостей не требуют специального доступа к серверу или приложению Threema, чтобы криптографически выдавать себя за пользователя. Три уязвимости требуют, чтобы злоумышленник получил доступ к серверу Threema. Оставшиеся две могут быть использованы, когда злоумышленник получает доступ к разблокированному телефону, например, при пересечении границы.
Так, в случае, если ключ будет раскрыт хотя бы один раз, хакер может навсегда выдать себя за клиента на сервере, а затем получить все метаданные во всех сообщениях. Другой пример — отсутствие защиты целостности метаданных сообщения. В результате злоумышленник может тайно изменять порядок или удалять сообщения, отправленные от одного клиента другому.
Неправильная обработка одноразовых сообщений при использовании допускает атаки «с повторным воспроизведением и отражением», при которых субъект угрозы повторно отправляет старые сообщения и отсылает пользователю сообщение, которое пользователь ранее отправил кому-то другому.
Ещё одна уязвимость — ошибка в протоколе запроса и ответа, используемом для аутентификации клиента на сервере во время регистрации. Впрочем, Threema исправила эту уязвимость в декабре 2021 года, когда её обнаружил отдельный исследователь.
Подкачала и функция, которая позволяет пользователям экспортировать свой закрытый ключ с одного устройства на другое. Из-за неудачных решений злоумышленник может воспользоваться ключом для клонирования учётной записи Threema, если только пользователи не используют PIN-код или пароль для защиты своей учётной записи.
Кроме того, нашли уязвимость в сжатии сообщений, которое происходит перед шифрованием. Она позволила бы опытному злоумышленнику отслеживать размер файла резервной копии и в конечном итоге восстановить закрытый ключ пользователя. Ещё один недостаток — состав сквозного и клиент-серверного протокола.
Исследователи и соавторы статьи Маттео Скарлата и Кьен Туонг Труонг отметили, что все недостатки — результат использования оригинального протокола, а не такого, который уже выдержал испытание временем.
В своём ответе на замечания учёных представители Threema заявили, что уязвимости относятся к старому протоколу, который больше не используется. А также сообщили, что мессенджер всё-таки должен обеспечивать небывалый уровень безопасности и конфиденциальности.
У Threema более 10 миллионов пользователей, в том числе швейцарское правительство, швейцарская армия и канцлер Германии Олаф Шольц. Разработчики Threema рекламируют его как более безопасную альтернативу прочим мессенджерам, как одно из лучших платных приложений для Android в Швейцарии, Германии, Австрии, Канаде и Австралии. Приложение использует специально разработанный протокол шифрования в нарушение установленных криптографических норм.
Исследователи из Цюрихского исследовательского университета ETH сообщили, что обнаружили семь уязвимостей в Threema. Две из уязвимостей не требуют специального доступа к серверу или приложению Threema, чтобы криптографически выдавать себя за пользователя. Три уязвимости требуют, чтобы злоумышленник получил доступ к серверу Threema. Оставшиеся две могут быть использованы, когда злоумышленник получает доступ к разблокированному телефону, например, при пересечении границы.
Так, в случае, если ключ будет раскрыт хотя бы один раз, хакер может навсегда выдать себя за клиента на сервере, а затем получить все метаданные во всех сообщениях. Другой пример — отсутствие защиты целостности метаданных сообщения. В результате злоумышленник может тайно изменять порядок или удалять сообщения, отправленные от одного клиента другому.
Неправильная обработка одноразовых сообщений при использовании допускает атаки «с повторным воспроизведением и отражением», при которых субъект угрозы повторно отправляет старые сообщения и отсылает пользователю сообщение, которое пользователь ранее отправил кому-то другому.
Ещё одна уязвимость — ошибка в протоколе запроса и ответа, используемом для аутентификации клиента на сервере во время регистрации. Впрочем, Threema исправила эту уязвимость в декабре 2021 года, когда её обнаружил отдельный исследователь.
Подкачала и функция, которая позволяет пользователям экспортировать свой закрытый ключ с одного устройства на другое. Из-за неудачных решений злоумышленник может воспользоваться ключом для клонирования учётной записи Threema, если только пользователи не используют PIN-код или пароль для защиты своей учётной записи.
Кроме того, нашли уязвимость в сжатии сообщений, которое происходит перед шифрованием. Она позволила бы опытному злоумышленнику отслеживать размер файла резервной копии и в конечном итоге восстановить закрытый ключ пользователя. Ещё один недостаток — состав сквозного и клиент-серверного протокола.
Исследователи и соавторы статьи Маттео Скарлата и Кьен Туонг Труонг отметили, что все недостатки — результат использования оригинального протокола, а не такого, который уже выдержал испытание временем.
В своём ответе на замечания учёных представители Threema заявили, что уязвимости относятся к старому протоколу, который больше не используется. А также сообщили, что мессенджер всё-таки должен обеспечивать небывалый уровень безопасности и конфиденциальности.
Наши новостные каналы
Подписывайтесь и будьте в курсе свежих новостей и важнейших событиях дня.
Рекомендуем для вас
Возможно, целлофановые пчелы — спасение человечества: они миллионы лет делают то, что нужно нам как воздух
Поразительно, но удивительный продукт ученые нашли почти полвека назад, но почему-то до последнего времени не обращали на него внимания...
Тайна скифской ДНК: что поразило российских ученых, когда они заглянули в геном легендарных кочевников древности
Оказалось, что 2500 лет подряд историки ошибались в происхождении этого народа. Теории и учебники придется серьезно переписать...
Новый рецепт апокалипсиса: даже небольшая ядерная боеголовка на орбите гарантировано выведет из игры 99% аппаратов за считаные дни
Однако самое опасное, по словам ученых, начнется позже. Почему космос будет фактически закрыт?...
Ненужный рай: 1500-километровое путешествие показало, почему древние люди обходили стороной Зеленую Аравию
Выяснилось, что питьевая вода еще не делает местность пригодной для жилья. Племенам из древности требовалось еще кое-что необходимое...
Назад в будущее: в России вернут проводное радио. Зачем? Почему спорят эксперты?
В технологию уже вложено более миллиарда рублей, а МЧС называет проводное радио лучшим способом оповещения на сегодня...
Древние майя настолько любили красный цвет, что в итоге эта страсть, возможно, стала одной из причин гибели цивилизации
Ученые нашли доказательства, как яркая краска способствовала краху великой империи...
Авиация в США наконец-то уходит… с дискет: почему так поздно и как с этим обстоят дела в России?
Американцы потратили на выход из 90-х чудовищные суммы, но далеко не факт, что все заработает в срок и как надо...
Настоящий Ковчег Завета, возможно, спрятан в Эфиопии: почему его может видеть только один человек?
Этой истории 3000 лет, но она до сих пор далека от своего завершения...
Загадочный астероид неожиданно ускорился: у астрофизиков заканчиваются объяснения и гипотезы
Пожалуй, это самый интересный космический детектив за последнее время, и пока он далек до финала...
Наша Вселенная скреплена невидимым галактическим клеем: и без него нас бы не было
По словам ученых, «склеивание» произошло уже в первые секунды существования мироздания...
Парадокс Древнего Перу: жили мирно, но при этом приносили массовые и жестокие человеческие жертвы. Почему?
Ученый рассказал, какую роль в истории сыграл Эль-Ниньо и почему ритуальные убийства совершали «без гнева и конфликта»...
Усиленно боролись за чистоту, но просчитались: как роковая ошибка властей поставила под угрозу целый средневековый город
Норвежский Тронхейм был самым чистым в Европе, однако руководству города этого показалось мало. Хотели как лучше, а получилось как всегда...
Выход на новый уровень: почему Россия возрождает проводное радио, а Китай давно прокачал этот вид связи
У старой технологии обнаружился огромный потенциал, который поможет миллионам людей...
В России создана революционная упаковка: молоко будет свежим целый месяц
Разбираемся: не испортился ли вкус продукта и когда ожидать чудо-пачки в продаже...